
全球廣泛使用的開源網頁伺服器 NGINX 爆出多個重大安全漏洞。其開發商 F5 於當地時間 11 月 18 日發布緊急安全更新,修補 NGINX Open Source 及 NGINX Plus 合共 10 個安全漏洞,當中 5 個獲評為重大級別,CVSS 4.0 風險評分均達 9.2 分。
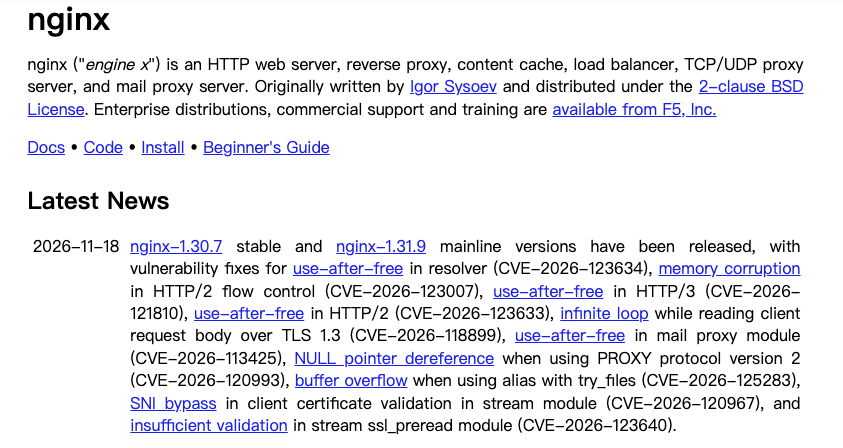
這批漏洞涉及 HTTP/2、HTTP/3、DNS 解析器及郵件代理模組,攻擊者在特定條件下毋須登入或取得身份驗證,即有機會在受影響伺服器執行任意程式碼,導致敏感資料外洩、網站內容遭篡改,甚至服務中斷。
根據網站技術統計機構 W3Techs 最新數據,全球約 29.7% 的網站使用 NGINX 作為 Web Server,是全球最普及的網頁伺服器技術之一。由於 NGINX 廣泛用於網站託管、反向代理、API 服務及負載平衡,一旦攻擊成功,影響範圍可能不局限於單一網站,亦可能波及同一伺服器背後的多個應用程式。
資安研究機構 Wiz、Rapid7、Xint 等團隊先後揭露相關漏洞,而研究人員亦將這批重大漏洞稱為「NGINX2Root」或「Nginx2Shell」。

HTTP/2 漏洞最受關注 十多年前版本亦受影響
在最新公布的漏洞當中,CVE-2026-123007 尤其值得關注。該漏洞存在於 NGINX 的 ngx_http_v2_module 模組,涉及 HTTP/2 流量控制機制中的整數下溢及記憶體處理問題。
攻擊者可利用異常的 HTTP/2 傳輸情況,觸發記憶體越界存取,並在符合特定利用條件時進一步執行惡意程式碼。
Wiz 指出,該漏洞最早可追溯至 2015 年推出的 NGINX 1.9.5,意味相關問題已隱藏在程式碼中超過 10 年。
更值得注意的是,研究人員成功在只提供一般靜態網頁內容的 NGINX 伺服器上示範遠端程式碼執行,毋須依賴後端應用程式或第三方擴充模組的安全缺陷。
另一個漏洞 CVE-2026-123633 則屬於釋放後使用(Use-After-Free)問題,當 NGINX 啟用 HTTP/2,並在反向代理連線處理期間出現特定資源管理情況時,可能讓攻擊者利用已釋放的記憶體執行惡意程式碼。
這意味着即使網站應用程式本身沒有漏洞,只要底層 NGINX 版本及配置符合受影響條件,仍可能面臨安全威脅。
攻擊概念驗證程式已公開 增加系統遭攻擊風險
雖然截至 11 月 19 日,尚未有可信報告證實 5 個嚴重程度達 CVSS 4.0 9.2 分的重大漏洞已遭駭客在真實環境利用,但部分漏洞的攻擊技術已經公開。
Rapid7 研究人員 Stephen Fewer 已發布針對 CVE-2026-123007 的概念驗證(PoC)程式,示範如何在受影響的 NGINX 環境觸發漏洞,以及在特定測試條件下實現遠端程式碼執行。
不過,成功利用漏洞並非毫無限制。Rapid7 的公開示範涉及特定的 x86-64 系統及記憶體配置,需要大量 HTTP/2 流量,亦必須克服位址空間配置隨機化(ASLR)等防護機制。
另一方面,研究團隊 Xint 指出,部分 NGINX 漏洞還可能與另一個 Linux 核心本機權限提升漏洞串連,令攻擊者在取得 NGINX 工作程序權限後,進一步取得系統最高權限。該 Linux 核心漏洞在公布時尚未完成修補,其技術細節亦未全面公開。
資安專家因此警告,即使現階段沒有大規模攻擊證據,公開漏洞資訊及概念驗證程式仍可能增加後續攻擊風險,企業不應延遲安裝修補程式。
NGINX 官方發布緊急更新 建議立即升級
針對上述漏洞,F5 已於 11 月 18 日發布修補版本。NGINX Open Source 用戶應按照所使用的版本分支,升級至以下版本或更新版本。
| 產品 | 修補版本 |
|---|---|
| NGINX Open Source 穩定版 | 1.30.7 |
| NGINX Open Source 主線版 | 1.31.9 |
| NGINX Plus 37.0 分支 | 37.0.8.1 |
| NGINX Plus 37.1/37.2 分支 | 37.3.0.1 |
部分舊版 NGINX Plus 分支並沒有相應修補程式,需要升級至受支援的更新版本。企業亦應留意 Linux 發行版供應商是否已透過安全更新將修補程式移植至其維護版本,不能單憑版本編號判斷系統是否仍然存在漏洞。
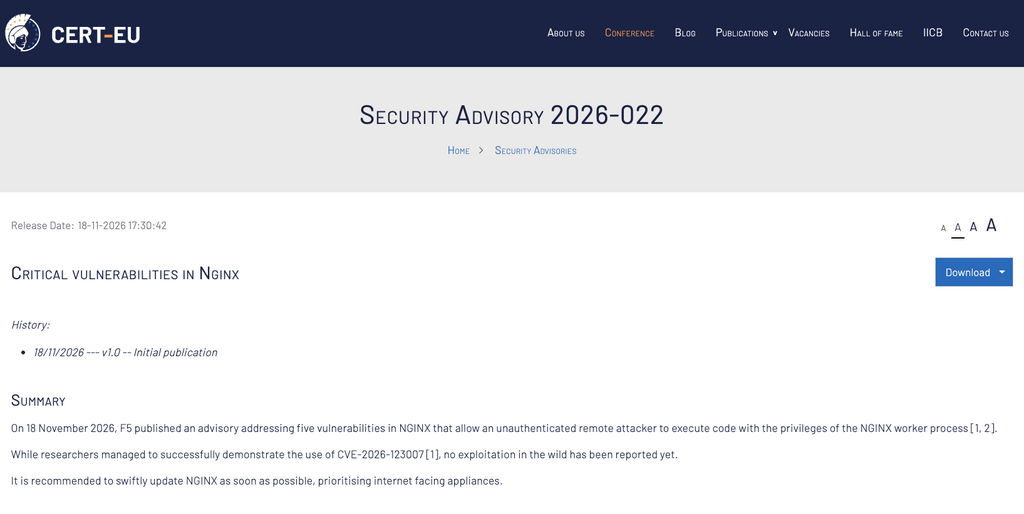
歐盟電腦緊急應變小組 CERT-EU 建議,企業應優先處理直接連接互聯網的 NGINX 伺服器,並盡快部署安全更新。
對於暫時無法升級的系統,管理員可考慮停用 HTTP/2,以減低 CVE-2026-123007 及 CVE-2026-123633 的攻擊風險。然而,這項措施並不能防止其他涉及 HTTP/3、DNS 解析器或郵件代理模組的漏洞。
系統管理員亦應檢查 NGINX 錯誤日誌,留意工作程序異常終止、可疑程序建立及其他不尋常的系統活動。不過,單靠工作程序崩潰紀錄並不足以確認伺服器已遭入侵。
攻擊技術公開應盡早修補
今次多個 NGINX 漏洞雖然在公開修補前已存在多年,但研究人員採取協調漏洞披露方式,在通知 F5 並完成修補安排後才正式公布詳情。
根據 Tenable 及 CERT-EU 截至目前的分析,未有證據顯示有攻擊者在修補程式發布前實際利用這批漏洞。但隨着攻擊技術逐步公開,NGINX 管理員應盡快完成修補及系統檢查,避免已知漏洞成為駭客入侵企業網站和網絡基建的突破口。