
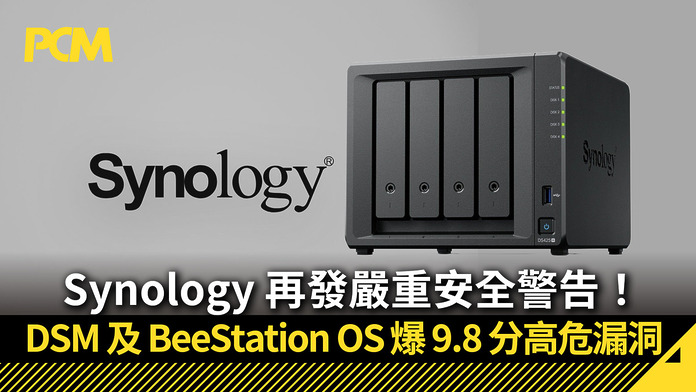
網絡儲存設備(NAS)大廠 Synology(群暉)今日 (19 日)再度發出最高級別的「嚴重(Critical)」安全公告(編號:Synology-SA-26:21),披露旗下 DiskStation Manager(DSM)及 BeeStation OS 存在一個極高風險的系統漏洞(CVE-2026-120382)。由於該漏洞的 CVSS 評分高達 9.8 分(滿分為 10 分),黑客毋須登入驗證即可發動遙距攻擊,Synology 強烈呼籲用戶立即採取緩解措施及留意系統更新。
漏洞成因與潛在風險
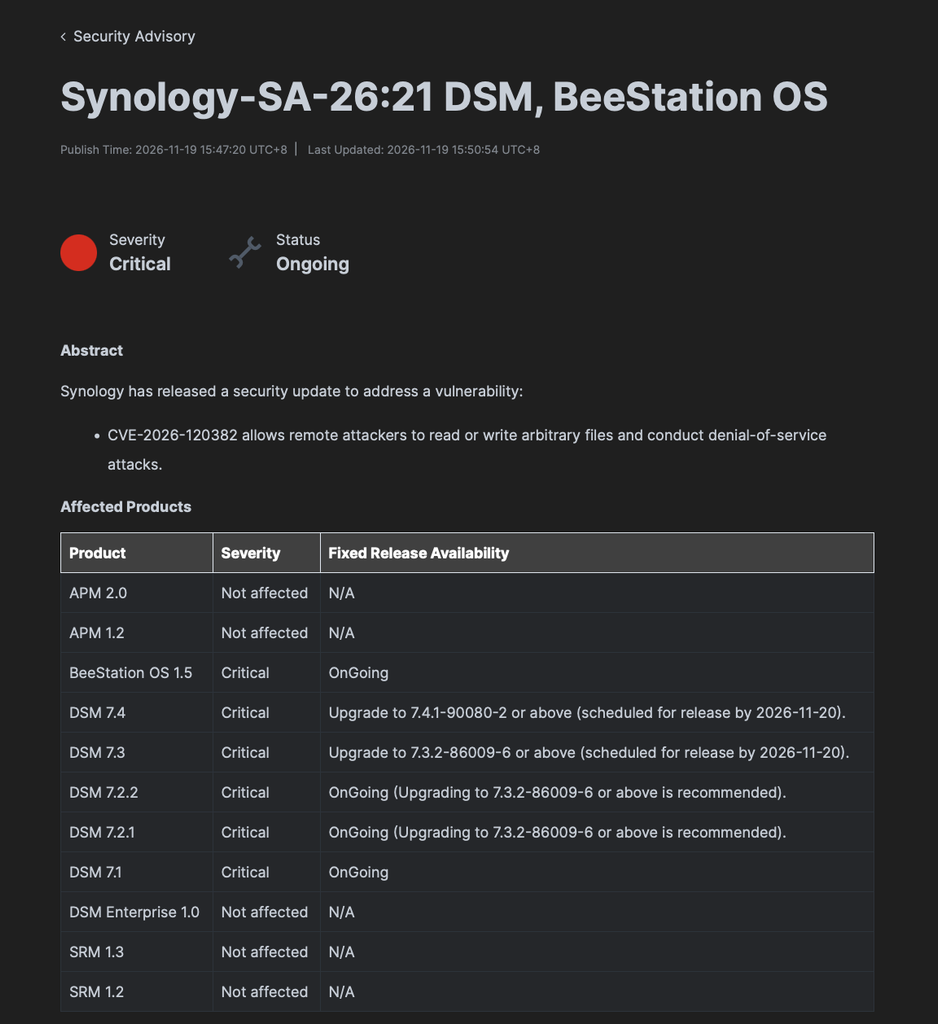
根據 Synology 官方公布的資料,編號 CVE-2026-120382 的漏洞源於系統內建的 OAuth API 介面,在處理指令參數分隔符時出現不當過濾(Argument Injection,CWE-88)。
攻擊者只需向受影響的 NAS 裝置發送特製的惡意請求,便能在未經身份驗證的情況下,遙距讀取或寫入系統內的任意檔案,甚至發動阻斷服務(DoS)攻擊導致裝置癱瘓,對個人私隱及企業機密數據構成極大威脅。
受影響系統版本
是次漏洞波及多個主流 DSM 版本及個人雲端儲存系統,具體受影響範圍包括:
- DSM 7.4(7.4.1-90080-2 之前版本)
- DSM 7.3(7.3.2-86009-6 之前版本)
- DSM 7.2.2(7.2.2-72806-11 之前版本)
- DSM 7.2.1(7.2.1-69057-14 之前版本)
- DSM 7.1(7.1.1-42962-10 之前版本)
- BeeStation OS 1.5
官方應對方案與臨時緩解措施
Synology 表示,針對 DSM 7.4 及 DSM 7.3 的修補程式將於 11 月 20 日或之前推出(分別升級至 7.4.1-90080-2 及 7.3.2-86009-6 或以上版本);而 DSM 7.2.1、7.2.2、7.1 及 BeeStation OS 1.5 的更新檔仍在開發中(官方建議 7.2 用戶可考慮直接升級至最新的 7.3 修補版本)。
由於部分系統的正式更新仍需等待,為免裝置在空窗期遭黑客入侵,官方強烈建議所有受影響用戶立即執行以下臨時緩解措施:
- 登入 DSM 管理介面並開啟 「套件中心(Package Center)」。
- 搜尋並點選 「OAuth Service」 套件。
- 在「動作」選單中選擇 「停用(Deactivate)」,直至成功安裝官方安全更新為止。
此外,由於 Synology 同期亦公布了另一項涉及 NGINX HTTP/2 的高危漏洞(Synology-SA-26:20),建議用戶同時檢查防火牆設定,避免將 NAS 管理介面直接暴露於公共互聯網,以策萬全。
資料來源:Synology Security Advisory