
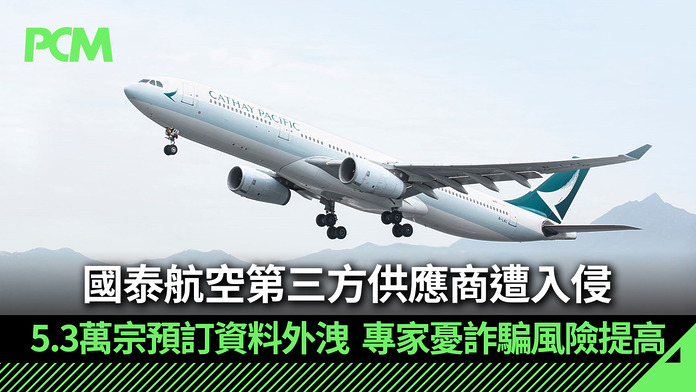
國泰航空今日(30 日)表示,接獲全球旅遊科技服務供應商 Amadeus 通報,指其系統發現有未獲授權人士利用帳號登入憑證,擅自存取系統內的旅遊訂位紀錄。事件中約有 5.3 萬宗與國泰相關的預訂資料受影響。國泰強調公司本身的營運及訂票系統並未受影響,但業界專家提醒市民需防範後續的釣魚詐騙攻擊。
潛伏期長達三年 小部分涉護照及常客資料
據 Amadeus 提供的詳情,未獲授權人士於 2023 年 8 月至 2026 年 9 月期間登入其系統。遭存取的資料主要包括:
- 預訂參考編號(PNR)
- 乘客姓名
- 航班資料
此外,有小部分個案牽涉額外個人資料,包括聯絡電郵、電話號碼、旅遊證件資料(如護照號碼)及飛行常客計劃號碼(如亞洲萬里通等)。國泰指出,目前無證據顯示有信用卡或財務付款資料遭不當存取,亦無證據顯示受影響資料已被濫用。
Amadeus 已即時採取應對措施,包括重置相關系統密碼及加強系統監察。國泰已通報個人資料私隱專員公署等相關監管機構,並會在完成分析後個別通知受影響客戶。
專家:屬典型供應鏈風險 需慎防釣魚詐騙
香港資訊科技商會榮譽會長方保僑指出,今次事件屬於典型的「供應鏈風險(Supply Chain Risk)」,並非國泰航空本身的訂票或營運系統被直接入侵。市民目前如常使用國泰各項服務、線上訂票及辦理登機均不受影響,無需過度恐慌。
然而,方保僑特別提醒,雖然信用卡資料未有流出,但黑客極有可能利用已取得的「精準航班資料」與姓名,針對受影響乘客製作高度逼真的釣魚電郵或詐騙電話。例如偽冒航空公司以「航班異動」、「機票退款」或「身份核實」為由,誘騙市民點擊惡意連結或提供信用卡號碼。
日航同遭波及 航空業供應鏈安全受關注
事實上,Amadeus 作為服務全球數以百計航空公司的核心系統供應商,其安全事故影響範圍廣泛。日本航空(JAL)早前亦通報類似的第三方系統資料外洩事故,反映全球航空公司高度依賴的全球分銷系統(GDS)及第三方旅遊科技服務正在成為網絡黑客攻擊的主要目標。
專家建議市民安全守則:
- 核實來源:如收到自稱航空公司、且能準確說出你航班行程的訊息或電話,切勿即時相信。
- 切勿點擊連結:不要點擊 SMS 或電郵內的任何付款或登入連結。
- 使用官方渠道:一律透過航空公司官方 App 或官方網站直接登入查詢行程狀態。