家 博客 頁面 9

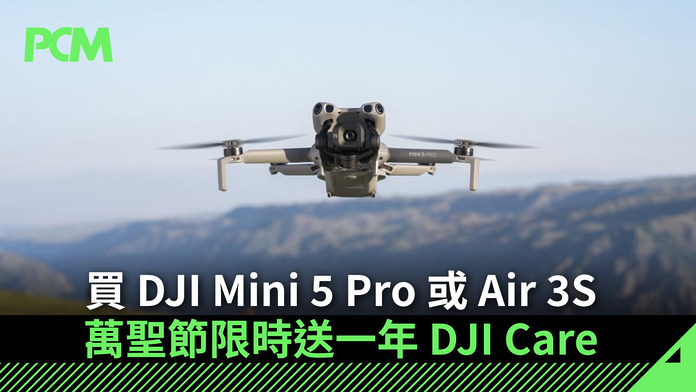
【場料】秋日航拍多重保障!買 DJI Mini 5 Pro 或 Air 3S 萬聖節限時送一年 DJI Care

秋日航拍多重保障!買 DJI Mini 5 Pro 或 Air 3S 萬聖節限時送一年 DJI Care

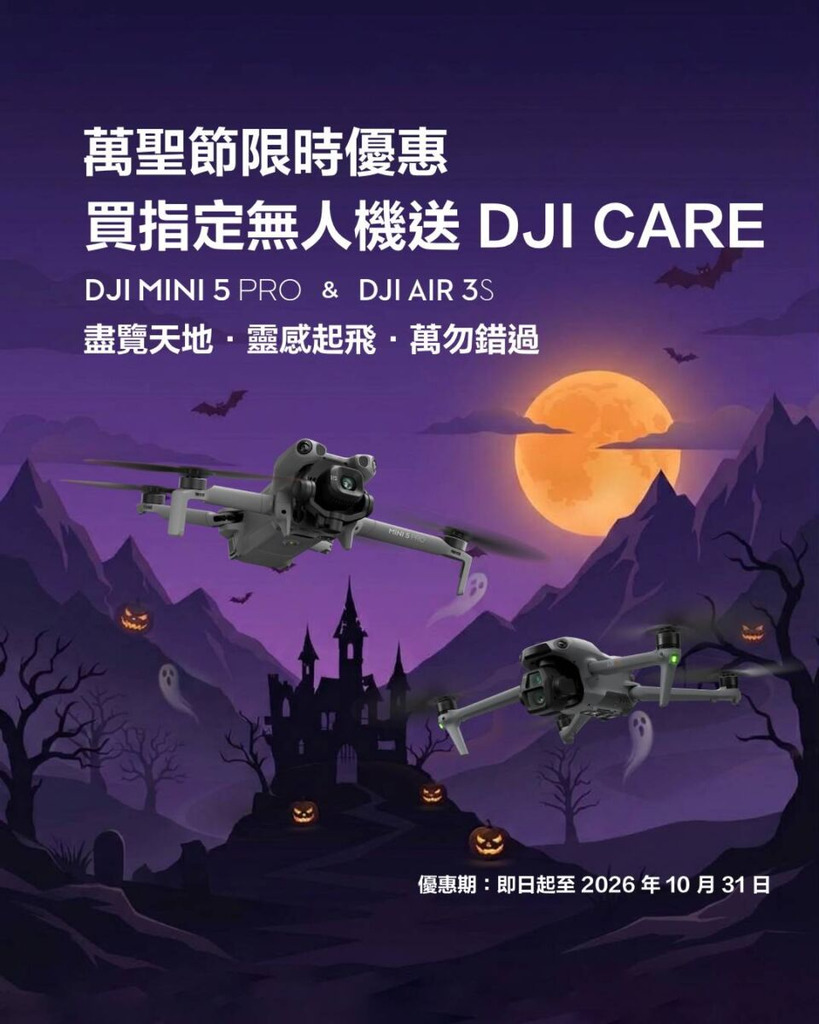
踏入秋涼季節,不少人都會帶備航拍機郊遊紀錄風景。適逢萬聖節將至,DJI 宣布推出香港期間限定優惠,由即日起至 10 月 31 日,凡於香港 DJI 門市或指定授權經銷商購買 DJI Mini 5 Pro 或 Air 3S 系列航拍機,即可免費獲贈一年期 DJI Care 隨心換保障服務,為戶外飛行提供實用的意外保障。

是次推廣活動涵蓋兩款近期主流機型,分別為主打輕便易攜的 DJI Mini 5 Pro,以及具備進階拍攝效能的 Air 3S 系列。針對秋季郊遊及節慶戶外活動的拍攝需求,附贈的 DJI Care 服務能涵蓋入水、碰撞等多種意外損壞情況,降低用家在陌生或複雜環境下操作的風險,讓創作者能更專注於取景與飛行運鏡。

有意入手的消費者需留意相關換領細則,買家在取得上述指定航拍機後,必須先成功激活機體,方合資格正式登記並啟動該免費的一年期 DJI Care 服務。此項萬聖節推廣活動將於 10 月 31 日結束,計劃在近期添置航拍設備的用家不妨把握機會。

iPhone Duo 推出首日爆災情!摺痕位發生多個爆 Mon 個案

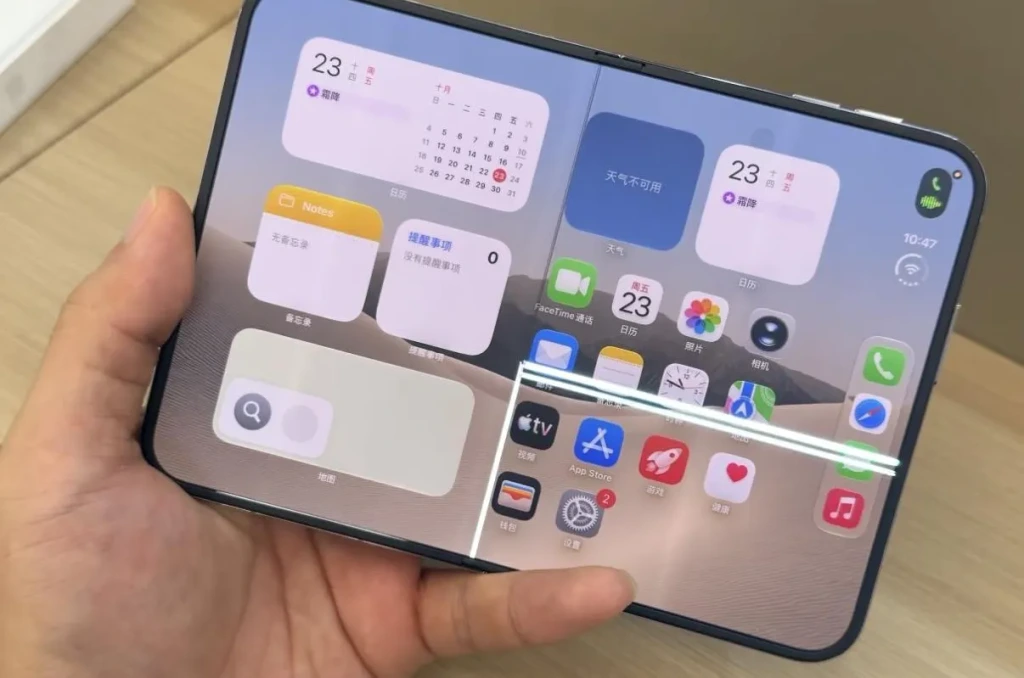
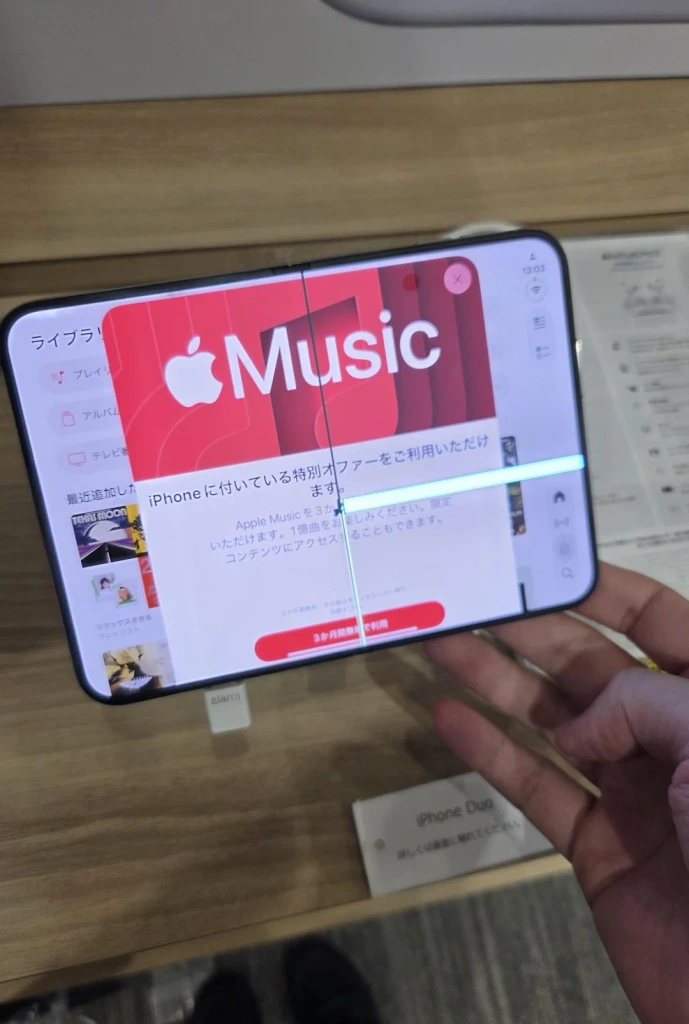
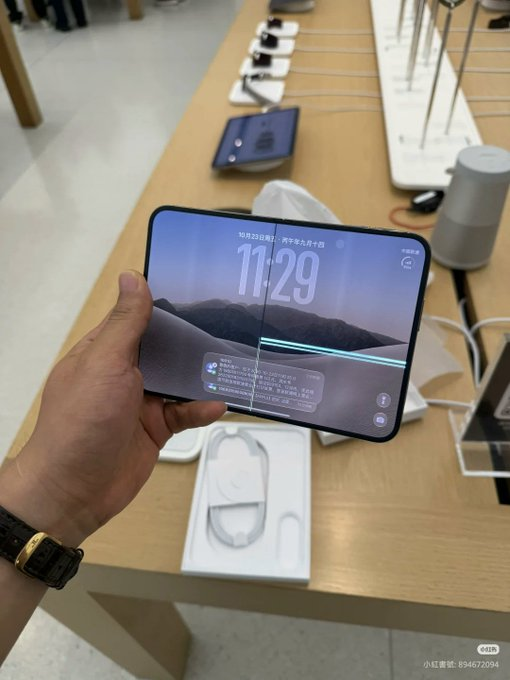
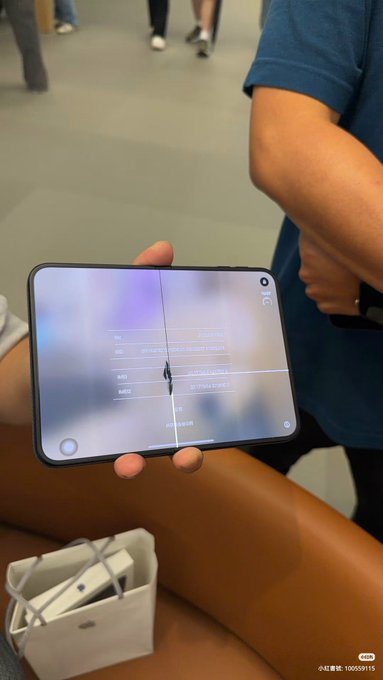
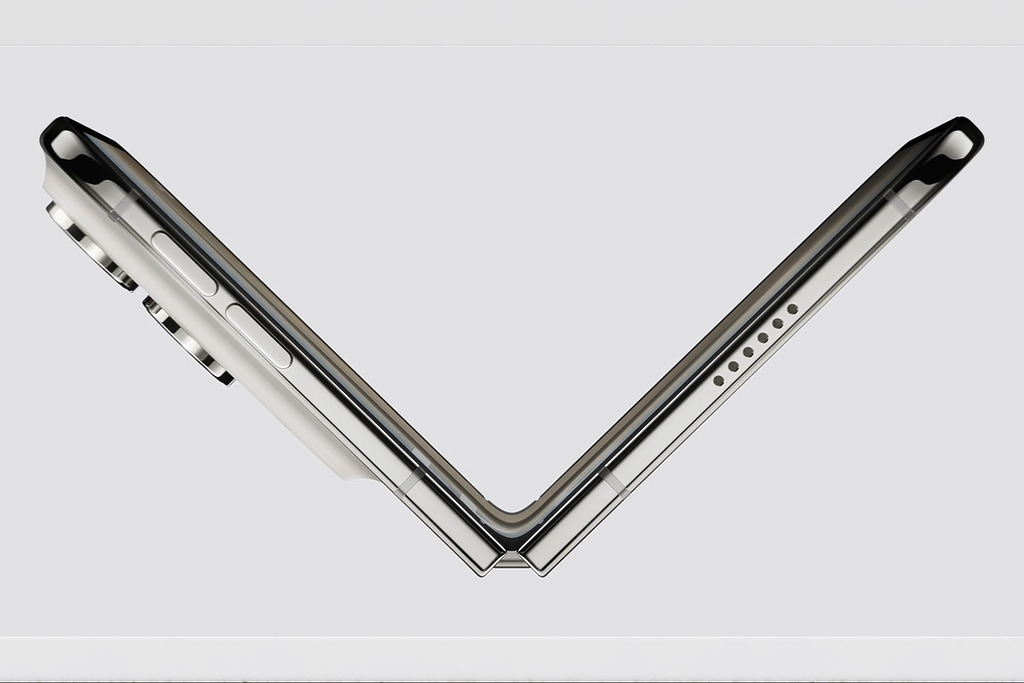
蘋果首款折疊手機 iPhone Duo 昨日正式發售,不少期待已久的果粉第一時間開箱搶先體驗。然而,新機才剛到手,網絡上就鋪天蓋地傳出首波「災情」。據各大外媒及討論區回報,多位幸運入手 iPhone Duo 的用戶在開盒使用僅數小時後,甚至有在 Apple Store 內開箱,就發現內螢幕摺痕處出現裂痕,甚至引發一條條亮線死像素,「開箱喜悅」瞬間變成了「售後維權」。

鉸鏈位集體「爆 Mon」!用戶:摺唔夠 20 次即聽異響

根據國外科技媒體 MacRumors 報導,包括 Reddit 及 X 平台上,已有大量首批 iPhone Duo 用戶曬出受損照片。災情主要集中於內螢幕中間的鉸鏈折痕區域,不少手機的螢幕沿著折痕出現明顯裂痕,隨之而來的是半邊螢幕出現強光綠線或白線等顯示故障。

澳洲一名果粉更表示,自己拿到的 iPhone Duo 開箱使用不到 6 個小時、折疊次數未夠 20 次 就不幸中招。據該用戶描述,他在打開手機時感覺到鉸鏈內部有異物阻力,隨後傳出異響,螢幕隨即損壞,雖然機身外觀與鉸鏈並無任何撞傷痕跡,但內螢幕已告報銷。

在 X 平台上,有不少有關 iPhone Duo 首批用家的 「爆 Mon 」報告。

換機流程順利 Apple 正回收問題機件研究

幸好,該名澳洲用戶在帶同受損手機前往 Apple Store 後,獲官方即時安排更換全新機,Reddit 版主亦已核實相關的維權及維修文件。

業界消息指出,由於 iPhone Duo 定價高達 2,000 美元,且天價內螢幕的官方維修費用高達 $999 美元(折合港幣近 $7,800),因此首波爆裂螢幕事件迅速引爆網民熱烈討論,擔心屏幕耐用度不如蘋果所指。目前 Apple 官方尚未發表正式回應,但據悉官方正在收集相關故障機體進行技術分析,以排查是首批生產良率問題,還是鉸鏈結構設計出現漏洞。

首波入手風險高 建議觀望或必買 AppleCare+

摺疊螢幕手機的耐用度一直是業界難題,雖然 Apple 官方宣稱在鉸鏈與面板防護上下足功夫,但從開賣首日的回報來看,首批買家依然面臨一定的風險。科技界建議,剛入手的玩家在開啟或關閉 iPhone Duo 時切勿過度用力;若正打算購入自用,不妨先觀望一段時間(事實上現時訂購也要等至明年一月),或在購機時務必加購 AppleCare+,以免「爆 Mon」得不償失。

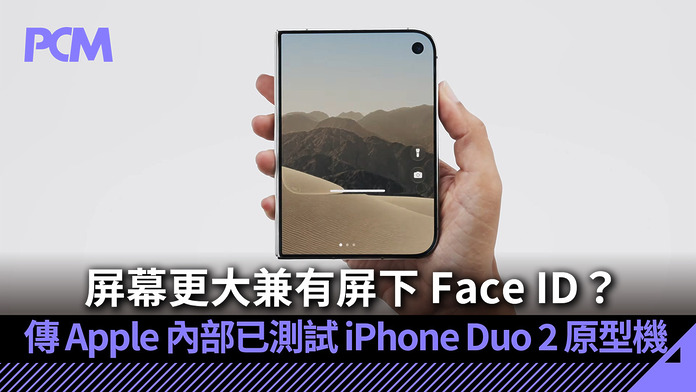
屏幕更大兼有屏下 Face ID?傳 Apple 內部已測試 iPhone Duo 2 原型機

Apple 首款摺疊螢幕手機 iPhone Duo 正式開售,雖然開售初期引來不少話題,但不少用家及果粉最著緊的,莫過於第一代機型因機身極薄而「閹割」了 Face ID,改用側邊電源鍵整合 Touch ID 指紋解鎖。不過,Apple 顯然已經在研究補救方案。

根據彭博通訊社(Bloomberg)執行編輯 Mark Gurman 於最新一集《Power On》Podcast 節目中爆料指出,Apple 內部其實早已展開第二代「iPhone Duo 2」的研發與測試工作。最新傳出的內部原型機(Prototype)顯示,Apple 正全力測試將「屏下 Face ID(Under-display Face ID)」技術引入這款摺機之中。

首代因機身極薄妥協 改用側邊 Touch ID

初代 iPhone Duo 定價達 $1,999 美元( $17,499 港元),但未有搭載 Apple 近年標配的 Face ID 技術,令不少用家略感遺憾。Gurman 分析指,首代產品之所以改回 Touch ID 設計,主因是折疊機身設計極其纖薄,加上內部需要容納鉸鏈、雙屏幕以及電池等組件,空間堆疊極度緊湊,根本無法放入傳統的 3D 結構的光學 Face ID 模組。

此外,Apple 設計團隊亦考慮到內外雙屏幕操作的體驗一致性,若外屏有 Face ID 而內屏要改用指紋解鎖,體驗會顯得分割,因此最終統一採用側邊電源鍵 Touch ID 解鎖。

屏下 Face ID 隱藏於外屏 兼擬加回「Action Button」

報導提到,現時 Apple 測試中的 iPhone Duo 2 原型機,已嘗試將 Face ID 感測組件隱藏於外屏(Cover Screen)下方。這項技術若能成功量產,除了能為用家帶回最習慣的無感解鎖體驗外,更能避免屏幕被動態島或開孔破壞,保持高屏佔比的視覺效果。

除了屏下 Face ID,Gurman 亦指 Apple 正在探索於 iPhone Duo 2 加回在首代被取消的「動作按鈕(Action Button)」,讓用家可以自行自訂快捷功能。另外,亦有傳聞指 Apple 正評估加大 Duo 2 螢幕尺寸至 8.1 吋的可行性。

正式量產仍有變數 最快明年下半年登場

雖然原型機已在 Apple 內部運作,但 Gurman 強調,屏下 Face ID 技術目前仍處於實驗及測試階段,最終會否順利過渡至量產機型仍未發放定案。消息指,Apple 計劃在未來兩至三年間(即 Duo 2 或 Duo 3)徹底解決這項技術瓶頸。照現時開發進度推算,iPhone Duo 2 最快亦要等到明年(2027 年)秋季才有可能正式登場。

漏洞一波未平一波又起!Linux 核心多項高危漏洞遭提前公開 兩項遠端攻擊風險達 9.0 分

漏洞一波未平一波又起!Linux 核心多項高危漏洞遭提前公開 兩項遠端攻擊風險達 9.0 分

繼日前 PHP 被揭發存在重大安全漏洞,令全球網站及伺服器管理員急忙採取防護措施後,Linux 核心(Linux Kernel)亦傳出嚴重安全事故。網絡安全公司 Trend Micro 旗下的 Zero Day Initiative(ZDI)於 10 月 22 日,將多份尚未完成修補的 Linux 核心漏洞報告發送至公開郵件列表,令原本應透過保密渠道處理的漏洞細節提前曝光。其中兩項涉及遠端執行程式碼(Remote Code Execution,RCE),CVSS 嚴重程度評分高達 9.0 分,令 Linux 開發團隊面臨必須在攻擊者利用漏洞前完成修補的壓力。

Trend Micro 旗下 ZDI 提前公開漏洞 Linux 核心維護者提出質疑

根據 Linux 技術網站 Phoronix 報道,今次公開漏洞的並非外部黑客,而是專門研究及通報零日漏洞的 Trend Micro Zero Day Initiative。

今次公開漏洞的並非黑客,而是專門研究及通報零日漏洞的 Trend Micro Zero Day Initiative。

ZDI 將多份安全漏洞報告發送至公開的 Linux Kernel Mailing List(LKML),而非一般處理未公開安全問題的私人郵件列表。由於 LKML 內容可供任何人查閱及存檔,漏洞技術細節因而提前曝光。

Linux 核心主要維護者之一 Greg Kroah-Hartman 隨即對相關報告提出質疑,指出報告不但發送至公開列表,部分更沒有附上修補程式,要求 ZDI 改善漏洞提交流程。

事件最初被外界視為意外公開,但目前尚不能確定是否純粹寄錯收件人。部分報告將漏洞發現歸功於 TrendAI,而 Linux 核心安全文件對 AI 工具發現的漏洞另有公開通報指引,因此今次事件亦可能涉及對披露程序的不同理解。

兩項漏洞嚴重程度達 9.0 分 可能遠端控制 Linux 伺服器

今次曝光的漏洞涉及 Linux 核心多個不同子系統,其中最受關注的是兩項與 KSMBD 相關的遠端執行程式碼漏洞。

KSMBD 是 Linux 核心內建的 SMB 檔案共享伺服器實作,讓其他電腦透過網絡存取共享檔案。由於相關程式碼在核心空間執行,一旦遭成功利用,可能對整個系統造成嚴重影響。

ZDI-CAN-33549:SMB Direct 整數下溢漏洞(CVSS 9.0)

此漏洞涉及 SMB Direct 的整數下溢(Integer Underflow)問題,可能造成記憶體存取錯誤,進而讓攻擊者遠端執行惡意程式碼。攻擊需要特定 SMB Direct、RDMA 網絡及共享權限條件,並非所有 Linux 檔案伺服器都會受到影響。

據報相關修補程式已在預定供 Linux 7.5 開發使用的程式碼分支中準備,但截至事件曝光時,尚未正式合併至主線核心。

ZDI-CAN-33774:KSMBD 競態條件漏洞(CVSS 9.0)

另一項漏洞涉及 KSMBD 處理 SMB 網絡封包時的競態條件(Race Condition),可能導致記憶體越界存取及遠端程式碼執行。

尤其值得注意的是,部分攻擊路徑可能在用戶完成身份驗證前觸發。因此,對於啟用了受影響 KSMBD 服務、並容許攻擊者連接相關網絡連接埠的系統,風險尤其值得關注。

此外,其他公開漏洞還涉及 Linux 網絡程式碼、VMware 圖形驅動及 NVMe Target 子系統,可能造成本機權限提升或敏感資料洩漏。

修補前提前公開 等同給予黑客研究攻擊方法的時間

今次事件最令人憂慮的地方,並非單純發現了 Linux 核心漏洞,而是漏洞技術細節在正式修補程式推出前已經公開。

一般而言,安全研究人員發現重大漏洞後,會先透過保密渠道通知軟件開發者,讓開發團隊分析問題、編寫及測試修補程式,並與相關供應商協調發布時間,避免攻擊者在用戶尚未獲得更新前掌握漏洞細節。這種做法稱為協調式漏洞披露(Coordinated Vulnerability Disclosure)。

然而,今次情況卻出現相反次序:漏洞資料已公開,但部分修補程式仍處於測試階段,甚至尚未完成。

攻擊者可能利用公開報告中的漏洞成因、受影響程式碼及觸發條件,加快開發概念驗證攻擊程式(Proof of Concept,PoC),再進一步製作可實際入侵系統的工具。

即使攻擊者原本不知道漏洞存在,這些資料亦可能大幅縮短其研究時間。另一方面,Linux 發行版供應商仍需要將修補程式移植至各自維護的核心版本,並完成兼容性測試,才能向用戶發布安全更新。

換言之,攻擊者可能已開始研究如何利用漏洞,但系統管理員卻暫時沒有正式修補程式可以安裝。這段介乎漏洞公開與修補程式普及之間的時間,便形成危險的安全空窗期。

不過,漏洞提前公開並不代表已有黑客成功利用。現階段亦未有充分證據證明相關漏洞已被大規模用於實際攻擊。

Linux 伺服器及 NAS 管理員應如何應對?

Linux 廣泛應用於網站伺服器、雲端平台、企業儲存設備及 NAS,因此核心漏洞往往受到高度關注。

不過,今次披露的漏洞分別涉及不同核心模組及功能,並不代表所有 Linux 系統均存在相同風險。例如,兩項高達 9.0 分的遠端執行漏洞主要涉及 KSMBD,使用傳統 Samba 檔案共享服務的系統,不能直接視為受到這兩項漏洞影響。

在正式修補程式推出前,系統管理員應先確認是否啟用了 KSMBD、SMB Direct 或其他受影響模組,避免將不必要的檔案共享服務暴露於互聯網,並透過防火牆限制相關網絡存取。

企業亦應密切留意 Linux 核心開發團隊及 Ubuntu、Debian、Red Hat 等發行版供應商的安全公告。由於不同發行版可能採用自行維護的核心版本,不能單憑核心版本號碼判斷是否已完成修補。

對於需要長期運作的生產環境,亦不建議未經測試便自行套用仍在開發中的核心修補程式,以免引發系統穩定性問題。

PHP 之後再有 Linux 安全風波 開源軟件披露程序受考驗

昨日 PHP 重大漏洞事件已令不少網站管理員提高警覺,如今 Linux 核心又發生未修補漏洞提前曝光事件,令網絡基礎設施安全再次成為焦點。

兩宗事件並沒有已知的直接技術關聯,但同樣反映出一個重要問題:即使安全研究人員成功發現漏洞,如果披露時間與修補程序未能妥善協調,仍可能令系統使用者面對額外風險。

對企業而言,除了及時安裝安全更新,更重要的是建立完善的漏洞管理、網絡隔離及應急機制,才能在修補程式尚未推出時降低系統遭受攻擊的機會。

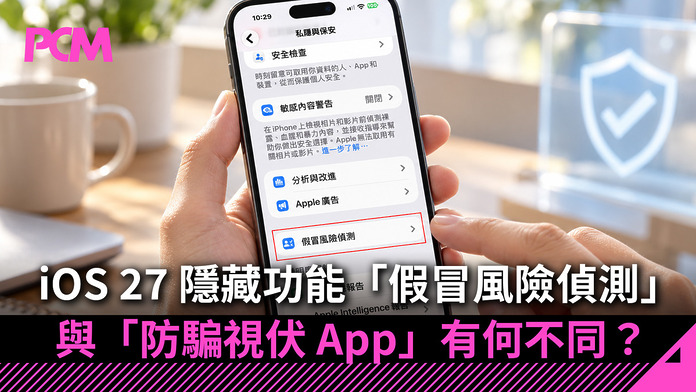
【iPhone 防騙保鑣】iOS 27 隱藏功能「假冒風險偵測」 :它與「防騙視伏 App」有何不同?

現時的詐騙手法已經不再局限於盜取密碼,而是直接透過電話或訊息「洗腦」,引導受害人親手匯款。為了應對這類「社交工程」騙局,Apple 在 iOS 27 加入了名為「假冒風險偵測」(Impersonation Risk Detection)的安全功能。這項功能與香港人常用的「防騙視伏 App」有著完全不同的防護邏輯。以下為大家拆解兩者的分別,以及如何設定這道新防線。

兩大防騙神器 名單比對 vs 行為分析

要簡單理解兩者的分別,我們可以將香港警方推出的「防騙視伏 App」 比喻為「核對通緝名單的看更」,而 iOS 27 偽裝風險偵測則是「觀察你行為異常的貼身保鑣」。

防騙視伏 App (Scameter) —— 事前預警,擋截已知威脅

  • 運作原理: 依賴警方不斷更新的「黑名單」資料庫。
  • 如何保護你: 當你收到詐騙電話、短訊,或者準備點擊釣魚網址時,它會與資料庫進行比對。如果發現該號碼或網址曾被舉報,就會立即發出紅色警告,阻止你進一步接觸騙徒。
  • 盲點: 如果騙徒使用全新的電話號碼或剛剛架設的假網站,防騙視伏器可能會因為資料庫尚未更新而無法發出警告。
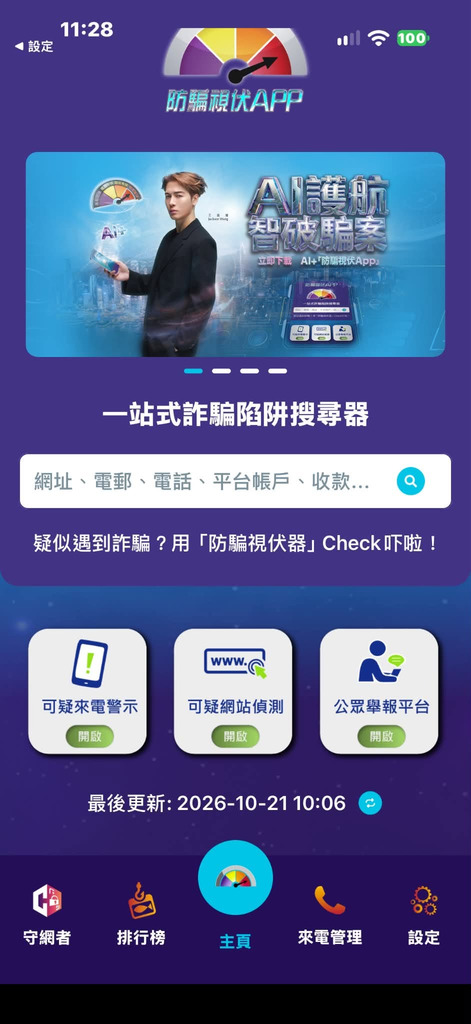
防騙視伏 App 依賴警方不斷更新的「黑名單」資料庫,當你收到詐騙電話、短訊,或者準備點擊釣魚網址時,它會與資料庫進行比對。

iOS 27 假冒風險偵測 —— 事中攔截,看破異常行為

  • 運作原理: 不看網址名單,而是分析你當下操作手機的「行為模式」。
  • 如何保護你: 假設你點進了一個全新的假網站,或者正在接聽一個未知的詐騙電話。騙徒在電話中引導你打開銀行 App 準備過數。此時,iOS 27 會察覺到「你正在通話中」+「正在操作敏感理財 App」+「操作節奏與平時極度不同」。
  • 發出警報: 系統一旦判定這是「高風險」行為,會立刻將風險等級默默傳送給該銀行 App。銀行 App 收到訊號後,就可以採取阻擋交易、延遲過數或強制要求 Face ID 驗證等行動,在臨門一腳截停匯款。
  • 私隱保障: 系統只會傳送「高、中、低」三個風險等級給 App,絕不會洩漏你的實際通話內容或底層操作數據,所有分析都在裝置本地端完成。

兩者互相補足

「防騙視伏 App」 能幫你在第一線擋下 80% 已知的詐騙陷阱;而當遇到全新手法、騙徒成功與你通話並試圖遙控你過數時,預先設定好的 iOS 27 功能就能發揮即時把關的作用。所以兩者可說是互相補足,建議用家可為家中的長者的手機中安裝「防騙視伏 App」作為第一層防禦…

如何開啟 iOS 27 偽裝風險偵測

由於此功能預設為關閉,建議所有 iPhone 升級至 iOS 27 的用家手動開啟:

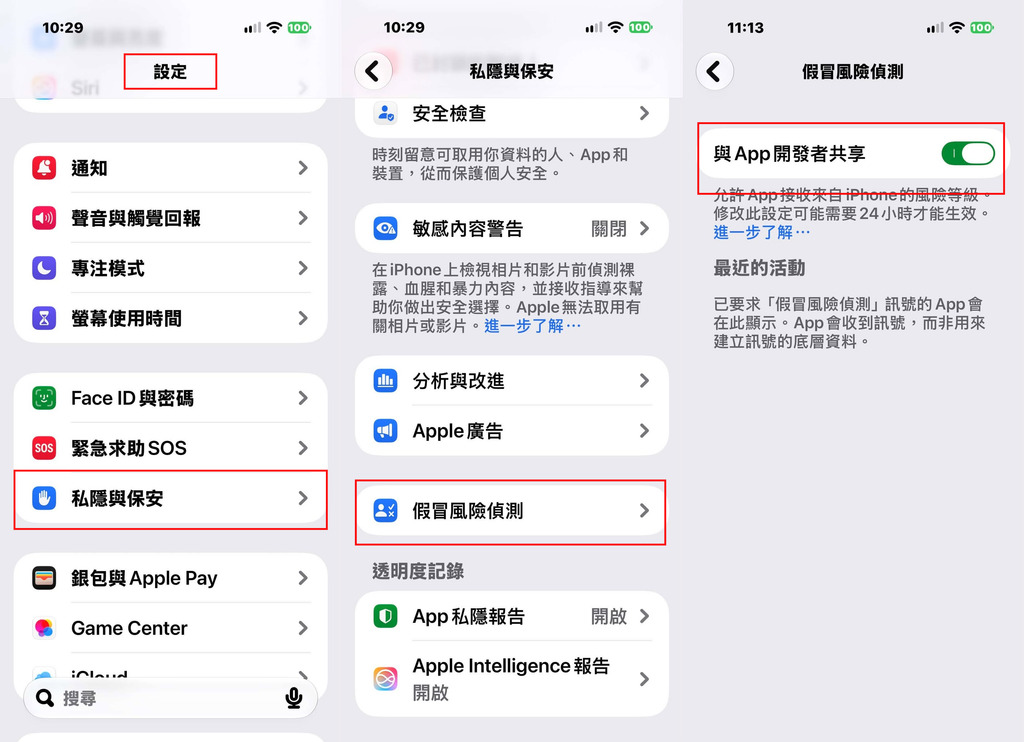
  1. 進入 iPhone 的「設定」
  2. 選擇「隱私權與安全性」
  3. 點選「假冒風險偵測」
  4. 開啟「與 App 開發者分享」

    不過要留意 iOS 的 「假冒風險偵測」功能,會需要各大銀行及支付 App 未來的更新支援才能真正發揮作用。即是說,即使你已開啟相關功能,也不會立即看到它正在工作。也不會像「防騙視伏 App」那樣會偶爾給你推送通知。 

【場料】闊別四年! SONY 金磚、黑磚再升級 香港售價及優惠詳情

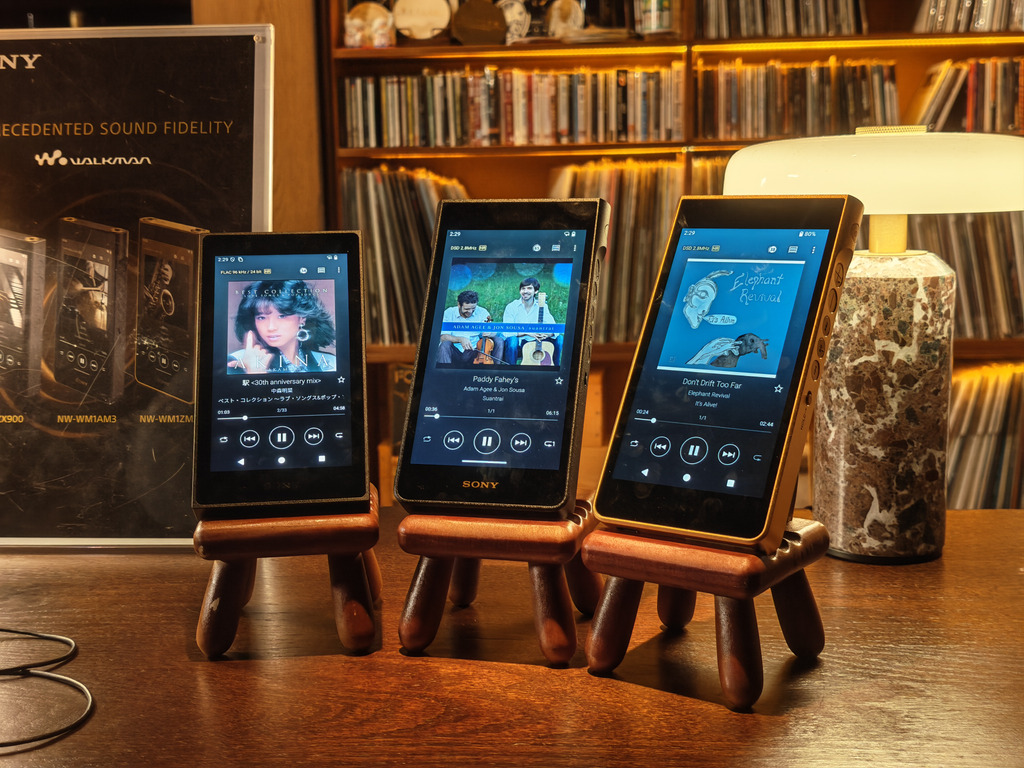
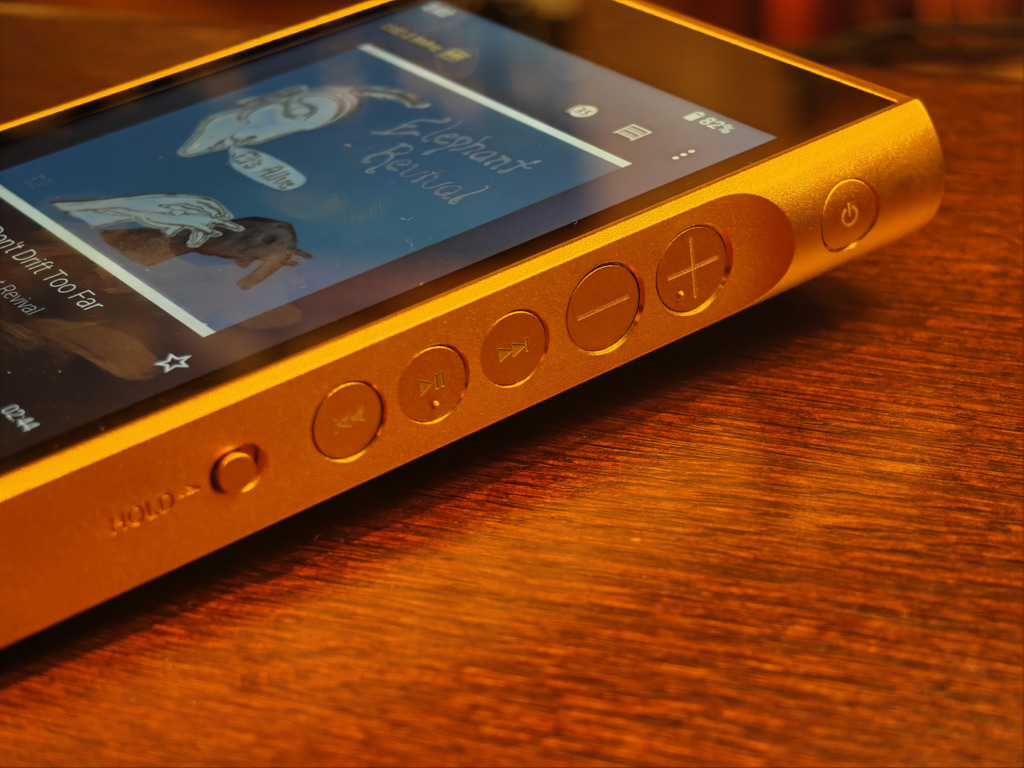
Sony 時隔四年終於推出最新一代 Walkman 系列,旗艦的 NW-WM1ZM3(金磚)與 NW-WM1AM3(黑磚)當然是主角,另外同時發布中階新作 NW-ZX900。三款新機全面採用 Android 16 操作系統配搭全新低功耗平台,針對本地播放與串流播放各自定製專屬音訊路徑,新機將於 11 月 24 日上市。

供電架構革新

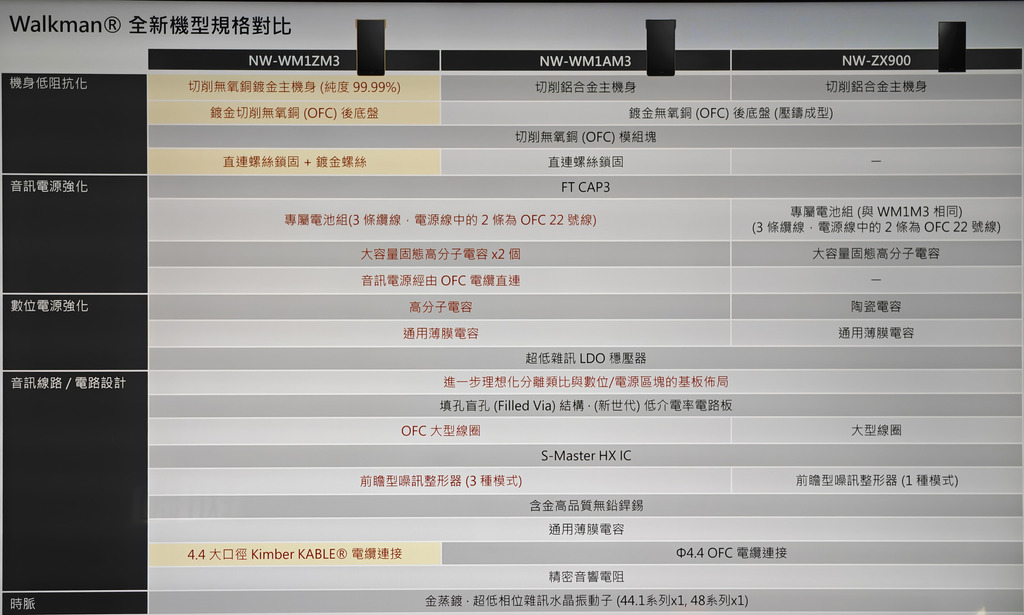
今次 WM1M3 系列最核心的升級,莫過於供電系統的全面革新,靈感承襲自 Sony 旗艦桌面播放器 DMP-Z1 的供電架構理念。新機配備兩個大容量固態高分子電容,分別獨立為數位電路與音訊類比電路供電,令兩個區塊運作時宛如電源完全分離,將數位雜訊對類比音訊的干擾壓至更低。

音訊電源更透過專屬無氧銅(OFC)電纜直接供電,不經過任何中間接駁,實現超低雜訊的純淨電源供應。值得一提的是,音訊區塊電源的所有旁路電容均全面換用 Sony 專屬開發的 FT CAP3 高分子電容,並由 Sony 音響工程師親自進行音質調校,在電源層面遠超一般 DAP 的處理方式。

在可聽見的音質效益方面,Sony 表示電源供應的徹底強化能大幅降低聽覺上的雜訊背景,令聲音的通透感與力量感顯著躍升,並能更鮮明細膩地描繪出音樂人傾注於歌曲中的微細神韻,同時帶來定位清晰、舞台感寬廣的精準音場。

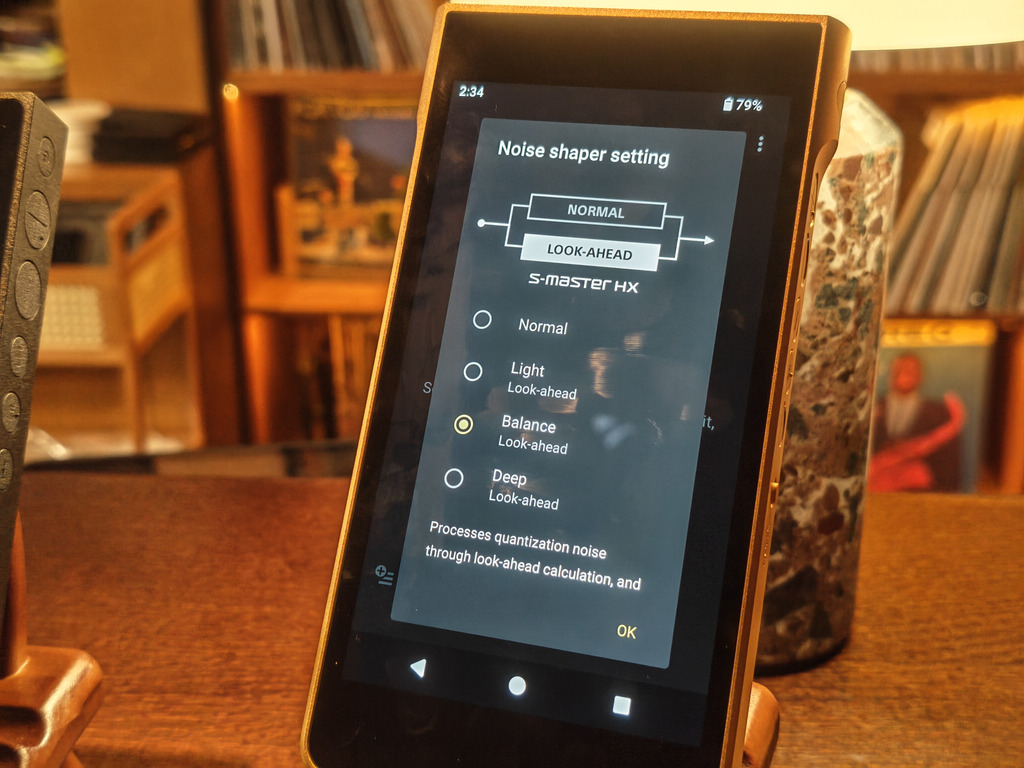
除供電外,S-Master 模組亦引入了前瞻型雜訊修形技術,配合金蒸鍍超低相位雜訊水晶振盪器,進一步提升樂器分離感與低音量感,回流焊接部分更採用含金的新世代高音質無鉛銲錫,增加微小聲音的重現能力及聲場定位感。音訊電路板亦換用具備優異電氣特性的新型結構電路板,目標帶來更扎實緊緻的低音、舒展延伸的高音,以及充滿通透感的人聲表現。

金/黑磚的 S-Master 提供三組調校,ZX900則只具備 Balance 一項。

WM1ZM3 金磚獨家升級

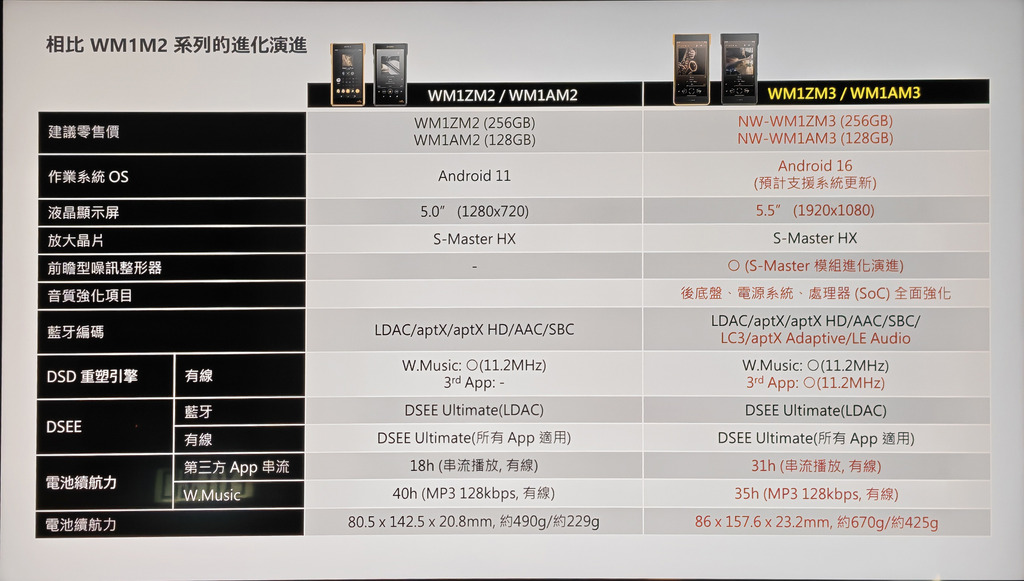
WM1M3跟前代規格比較。
WM1M3跟之前第 2 代規格比較,可見無論是作業系統、屏幕、電池、支援的藍形編碼格式都有升級,但重量方面也有明顯加重,名乎其實「一舊磚」。

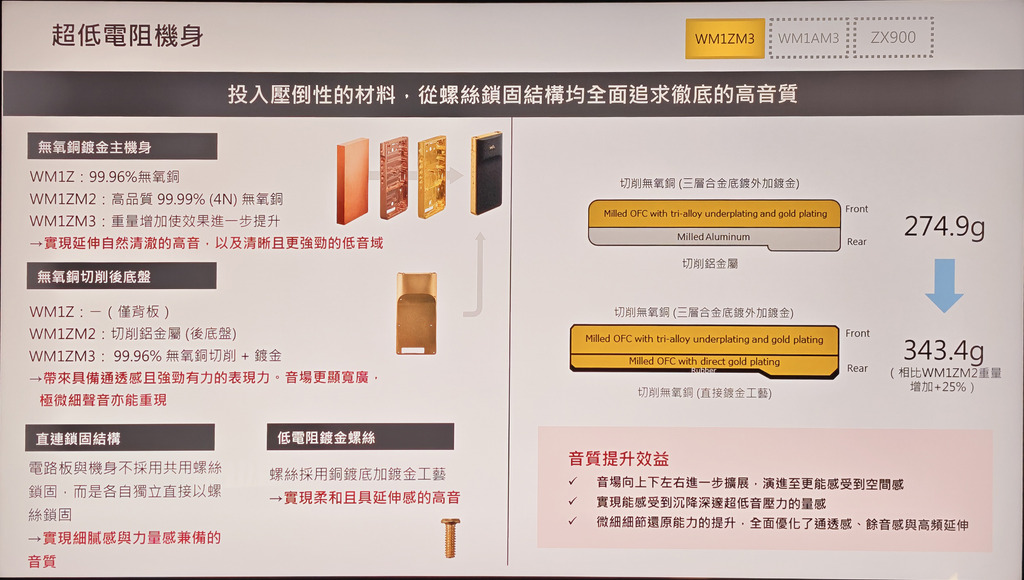
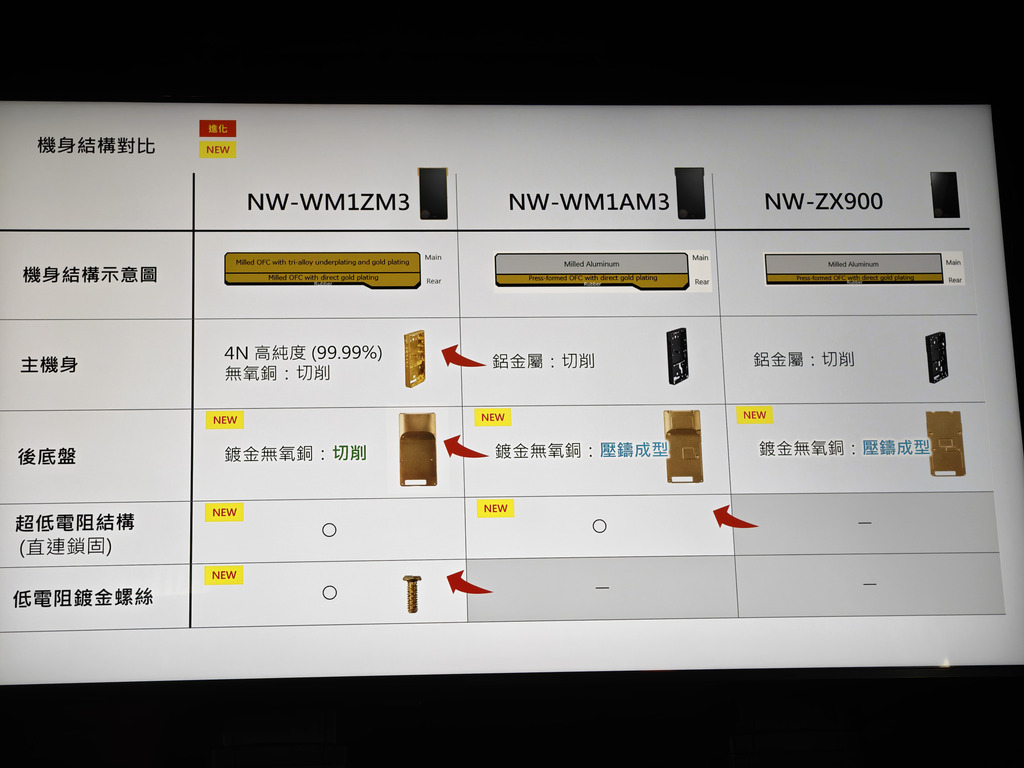
金磚 WM1ZM3 在共用升級以外,還擁有多項黑磚所沒有的獨家配置,令兩者之間的差距進一步拉開。機身後底盤由上代 WM1ZM2 的切削鋁金屬,升級為 99.96% 無氧銅切削並鍍金處理,無氧銅後底盤能帶來具備通透感且強勁有力的聲音表現,音場更顯寬廣,極微細的聲音亦能清晰重現。不過由於屏幕加大(5.5″)及結構改變,令 WM1ZM3 重量方面達到 670g,相較 WM1ZM2 的 490g 大幅增加;黑磚 WM1AM3 則由 WM1AM2 的 299g 升至 425g,增幅同樣明顯。

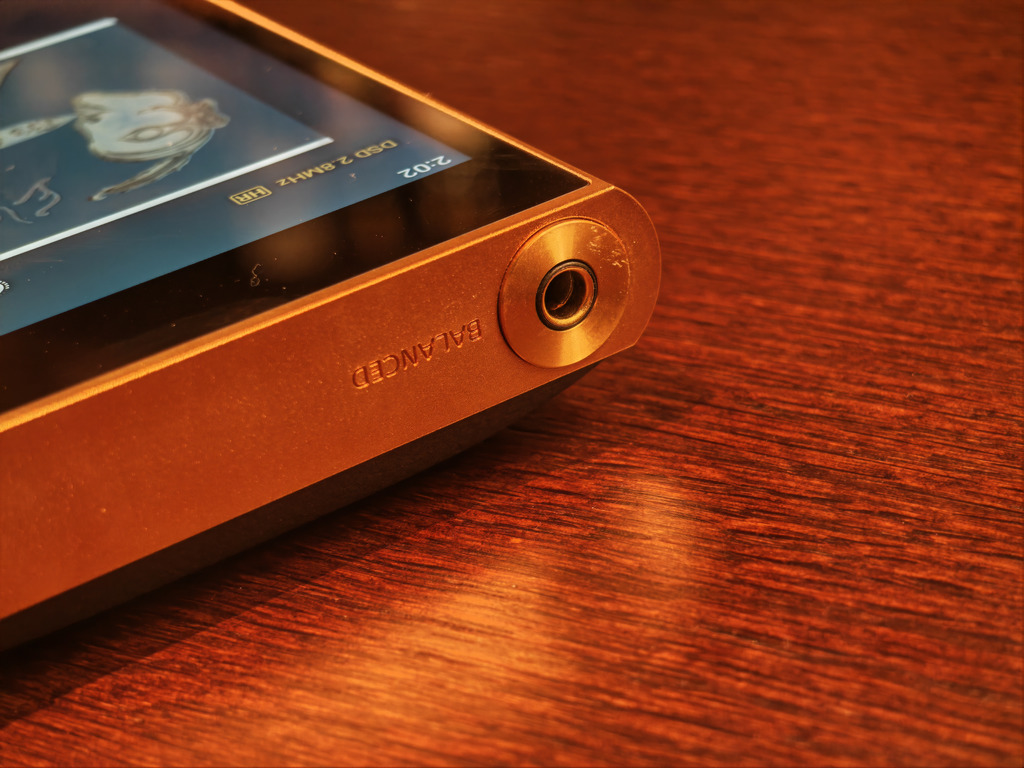
提供立體登迷你插孔及平衡標準插孔。
提供立體登迷你插孔及平衡標準插孔。

結構方面,WM1ZM3 採用了直連鎖固設計,主機身與後底盤各自獨立以螺絲直接鎖固,有別於傳統設計中將印刷電路板夾在兩者之間的做法。Sony 解釋,在 Walkman 機身中,底盤承擔著接地的角色,傳統設計引入了不同性質的材料,令基準電位容易受波動影響;而直連結構則大幅減低接地路徑中的電阻,令接地更為穩定,有助進一步提升音質。更進一步,WM1ZM3 採用鍍金螺絲(銅鍍底加鍍金工藝),降低螺絲與機身接觸面之間的電阻,實現更高的接地穩定性,同時帶來柔和且具延伸感的高音表現。內部接線方面,WM1ZM3 同樣延續採用 KIMBER KABLE® 耳機線材,與 DMP-Z1 旗艦規格一致,實現極高品質的訊號傳輸。

ZX900 旗艦技術下放

今次同步推出的 NW-ZX900 同樣值得關注。ZX900 採用鋁金屬一體成型機身,重量為 345g,較上代 ZX700 的 227g 有所增加,屏幕解像度亦由 ZX700 的 1280×720 提升至 1920×1080,但屏幕維持 5.0 吋尺寸。供電方面,ZX900 採用單電容架構,由一個電容為數位及類比各區塊提供穩定電力,即使在急劇產生巨大電力需求的情況下亦能穩定供應,並高效吸納了 WM1M3 旗艦系列的頂尖聲學技術,以更親民的售價體驗音訊調校效果。

三款新品香港售價、附送禮品及預售優惠

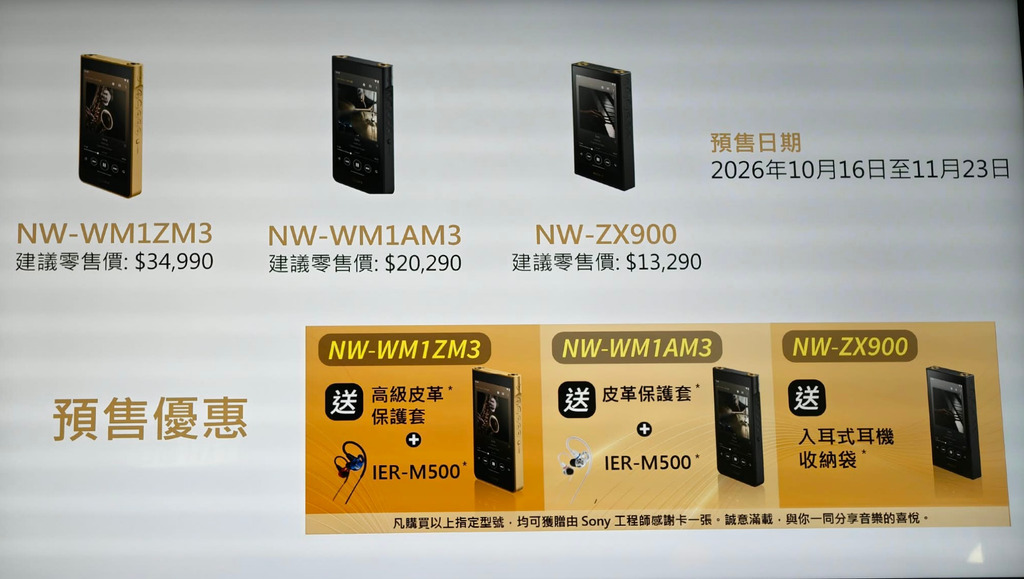
三款新機當中,WM1ZM3 及 WM1AM3 的屏幕由 5 吋加大至 5.5 吋 Full HD(1920×1080),在顯示細緻度與操作舒適度方面均有提升。香港建議零售價方面,NW-WM1ZM3(金磚)256GB 版本定價 HK$34,990,隨機附送高級皮革保護套及 IER-M500 入耳式耳機;NW-WM1AM3(黑磚)128GB 版本定價 HK$20,290,附送皮革保護套及 IER-M500;NW-ZX900(64GB)定價 HK$13,290,附送入耳式耳機及收納袋。三款新機預售期由 2026 年 10 月 16 日至 11 月 23 日。

三款新機預售上星期已經開始。

WH-1000XM4C 經典傳承

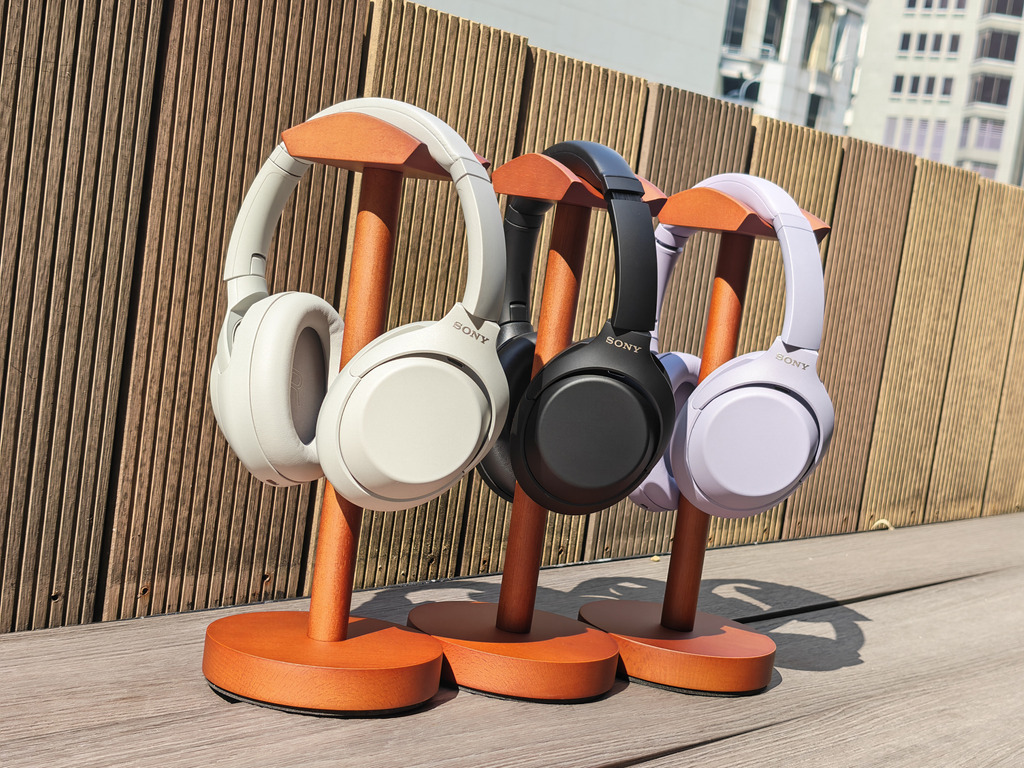
WH-1000XM4C 色系仍是很多鍾意簡約用戶的選擇。

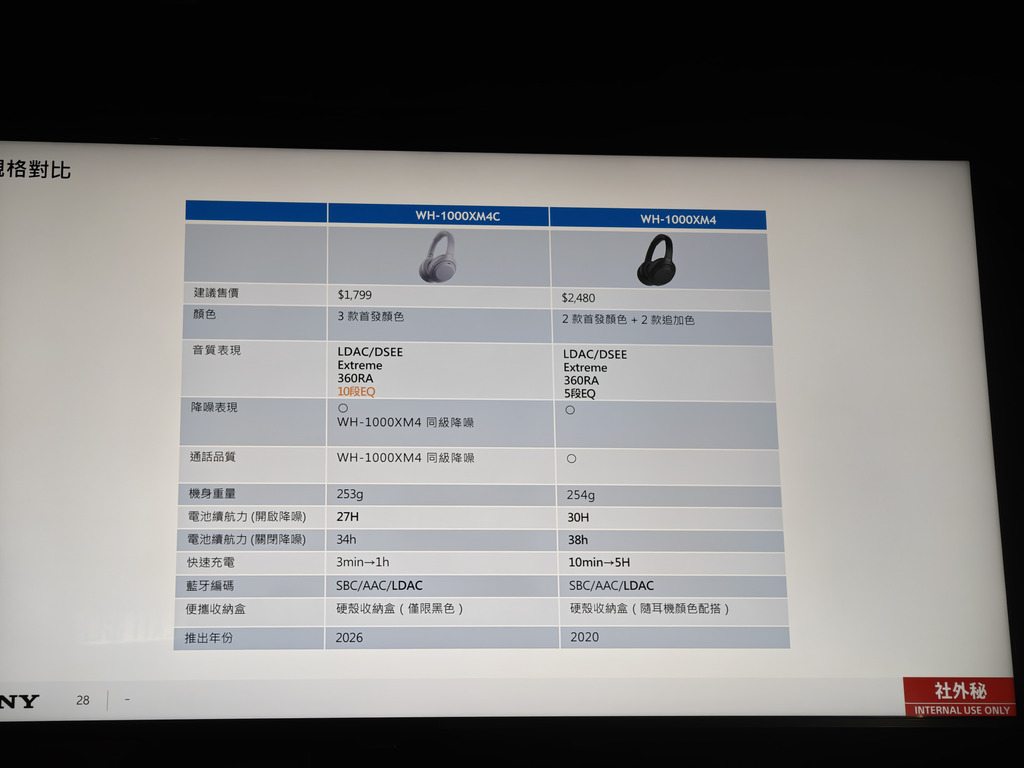
除了音樂播放器的產品之外,今次亦正式公佈 WH-1000XM4C,相隔 6 年,新型號傳承了絕大部分舊耳機的功能及設計特點,而針對音效方面由以前 5 段 EQ 提升至 10 段,不過電池續航力由過去 30 小時減至 27 小時,有關新型號詳情會在另文介紹。

USB-C 收音咪即錄 3D 空間音訊

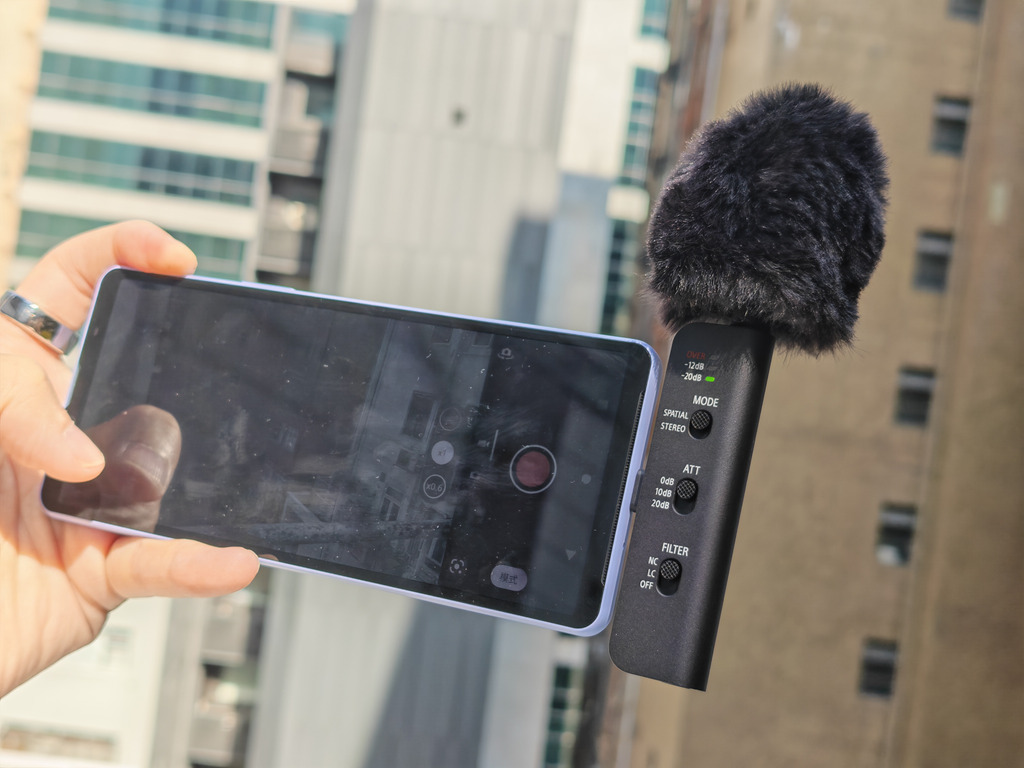
另外官方亦正式公佈專為智能手機設計的空間音訊麥克風 ECM-AX10, 採用了全新 Ambisonics 麥克風,配備 4 個全向性麥克風單元,配件包括有防風罩、USB Type-C 延長線、麥克風座及墊片,售價 $1,590,詳細將會另文介紹。

守住血汗錢:從個人防騙到數碼信任

數碼科技讓理財與購物變得前所未有地方便,卻也成為騙徒肆虐的溫床。防範詐騙,單靠提醒市民「提高警覺、小心一點」顯然不夠,更需要由制度與技術層面建立一套能自動核實身份與授權的「數碼信任」環境。本文深度解析現行防範措施的局限,並探討即將面世的「CorpID 數碼企業身份」及「可信登記冊(Trusted Registry)」將如何重新定義香港的數碼安全網絡。

個人防護!銀行登入勿點擊陌生連結

「積分即將到期」、「包裹欠付運費」、「戶口異常需要解鎖」——這些都是釣魚詐騙最常見的誘餌。現時假網站的模仿程度極高,標誌與介面幾乎以假亂真。最實際的防禦做法,絕非單憑外觀辨別真偽,而是自行開啟官方銀行 App 處理。

香港金管局已明確指引:銀行絕對不會透過短訊(SMS)或電郵超連結引領客戶進行交易,更不會經由超連結索取登入密碼或一次性驗證碼(OTP)。

  • 重要提醒: 如有任何疑慮,請直接撥打銀行卡背面或官方 App 內的電話查詢,切勿致電可疑訊息中提供的「客服電話」。
  • 密碼即門匙: 一次性驗證碼(OTP)是你的戶口最後防線。非本人發起的操作,絕不透露驗證碼;更切忌在對方催促下授權登入或批准轉賬。

查過「防騙視伏器」無紀錄?不等於 100% 安全

「防騙視伏器」協助公眾辨識詐騙及網絡陷阱。

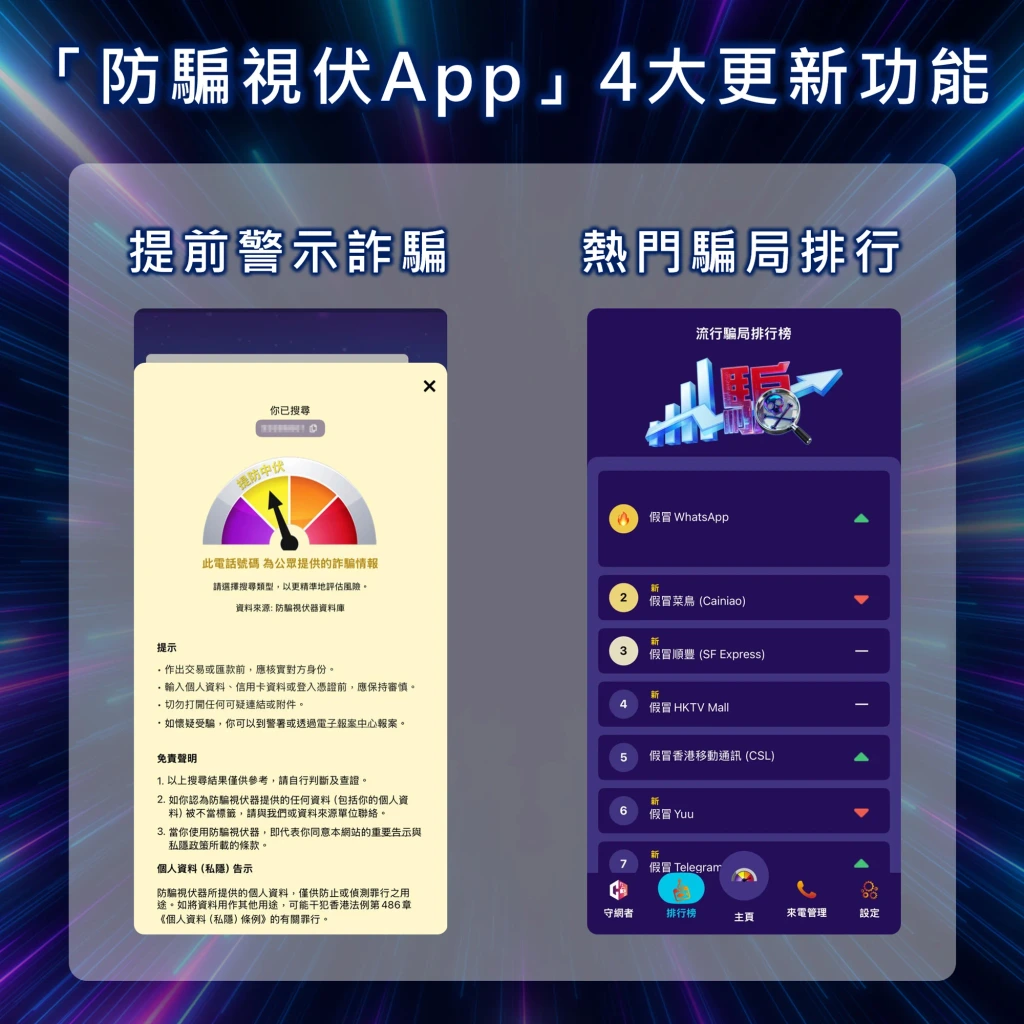
付款前,市民固然可以使用警方「防騙視伏器」(Scameter)查核可疑網址、電話或收款賬戶。然而必須明白:顯示「未有記錄」僅代表該資料尚未被舉報,並不等於 absolute safety(絕對安全)。 騙徒隨時能更換全新的收款賬號與電話。

  1. 警示即停: 銀行轉賬介面一旦彈出可疑收款警示,應即時取消交易,並透過獨立渠道核實。
  2. 防範帳戶盜用: 收到親友突如其來的借錢要求,必須撥打其原本的手機號碼語音確認,切忌直接在同一通訊軟體內追問(該帳戶極有可能已被騎劫)。
  3. 守住手機入口: 拒絕從陌生連結安裝任何 APK 或應用程式,絕不讓陌生「客服」進行遠端遙控;對要求讀取短訊、通知或使用「無障礙服務(Accessibility)」的 App 保持高度警惕。惡意程式能輕易截取 OTP,協助騙徒繞過安全防線。

    警方「防騙視伏App」官方網站 : https://cyberdefender.hk/scameter/

什麼是 CorpID?核實企業身份 ≠ 保證商業誠信

除了個人提高警覺,政府亦正加快建設宏觀的數碼信任基礎設施。數字政策辦公室(Digital Policy Office)計劃於 2026 年底推出「數碼企業身份」(CorpID)平台,並逐步拓展服務,提供企業身份認證、數碼簽署、預填表格,以及數碼牌照與許可證儲存等核心功能。

  • CorpID 的真正價值: 讓參與平台的服務商能以更高可信度核實「這是一間合法登記的企業」,並進行數碼簽署對驗,大幅減少單憑電郵地址、公司 Logo 或文件截圖辨認身份的盲點。
  • 分清邊界與限制: 企業身份真實,並不代表其投資項目必定可靠;公司依法登記,也不代表其具備特許金融牌照。 CorpID 主要支援 B2G(企業對政府)及 B2B(企業對企業)的電子服務,無法直接阻截所有冒充親友電話、手機勒索軟體或市民自行轉賬的詐騙個案。

進階架構:導入「可信登記冊」與「可驗證憑證」

筆者建議,未來可考慮在 CorpID 的基礎上進一步延伸,導入「可信登記冊」(Trusted Registry) 配合「可驗證憑證」(Verifiable Credentials, VC),將身份核實延伸至「資格」與「授權」的層次。

架構角色功能與職責實際應用例子
可信登記冊 (Trusted Registry)列明哪些監管機構獲認可簽發何種憑證金管局 (HKMA)、證監會 (SFC)
可驗證憑證 (Verifiable Credential)由監管或授權機構簽發給企業或個人之電子證明證券牌照狀態、員工特定轉賬授權

驗證方在接收資料時,不只檢查數碼簽署,更能透過系統自動確認「簽發者是否具備合法權力」、「憑證是否在有效期內」以及「是否已被撤銷」。這完全符合國際 W3C 標準中將「技術驗證」與「對簽發者的信任」分開處理的原則。

若銀行及電子支付平台採用此機制,即可在用戶轉賬付款前,系統自動對驗「企業身份 + 收款戶名 + 收款授權」三者是否一致,徹底解決要市民自行研究證書截圖或網頁聲明的痛點。(註:此為值得探索的未來技術應用方向,非 CorpID 目前已公佈之現成功能。)

信任必須可被撤銷,個人確認仍是關鍵

筆者必須強調,一張有效的憑證僅代表特定時間內的聲明,不能保證持有人永遠不作惡;真實存在的公司同樣有機會失信,企業帳戶或簽署金鑰亦可能被盜取。因此,完整的數碼信任體系必須配備嚴格的簽發審查、定期到期機制與即時撤銷機制,並貫徹最小化資料披露原則,避免可信登記冊變成另一個敏感資料集中庫。

對廣大市民而言,切勿盲目相信訊息內單個「已認證」標誌。所有驗證應由自己主動開啟的可信平台完成;在按下最後一次「確認付款」前,務必再三核對收款人名稱、金額與用途。

🆘 應變錦囊:
若不幸已交出銀行敏感資料,或完成可疑轉賬,必需儘快自保:

  1. 即時聯絡相關銀行進行戶口凍結;
  2. 妥善保存所有對話及轉賬紀錄並向警方報案;
  3. 可致電警方 「防騙易 18222」 獲取 24 小時即時諮詢(注意:18222 不等同正式報案,緊急事故請直接撥打 999)。

結語

CorpID 是香港邁向智慧城市與數碼經濟的重要起點,而「可信登記冊」與「可驗證憑證」則指引了安全的下一步。真正健康的數碼環境,不是讓市民「看到認證標誌就掉以輕心」,而是讓每一次身份核實、資格授權與資金轉帳,都有法可依、有跡可尋。

未修補政府系統須暫時離線或隔離!PHP 致命漏洞數字辦向部門發保安警報

未修補政府系統須暫時離線或隔離!PHP 致命漏洞數字辦向部門發保安警報

數字政策辦公室(數字辦)今日(10 月 22 日)表示,高度關注廣泛應用於全球網站後端的程式語言 PHP 所存有的嚴重安全漏洞,並已向所有政府決策局、部門及公營機構發出保安警報,要求即時全面檢視其資訊系統有否受影響。

未修補系統須暫時離線或隔離

根據數字辦的要求,各決策局、部門及公營機構必須盡快完成系統修補工作;否則相關系統須暫時離線或隔離,以降低被惡意入侵的風險。

數字辦同時透露,已為託管所有政府決策局及部門主頁的網站寄存服務完成所需的系統修補工作。截至目前為止,數字辦並沒有接獲任何相關網絡保安事故報告。

呼籲公眾即時安裝修補程式

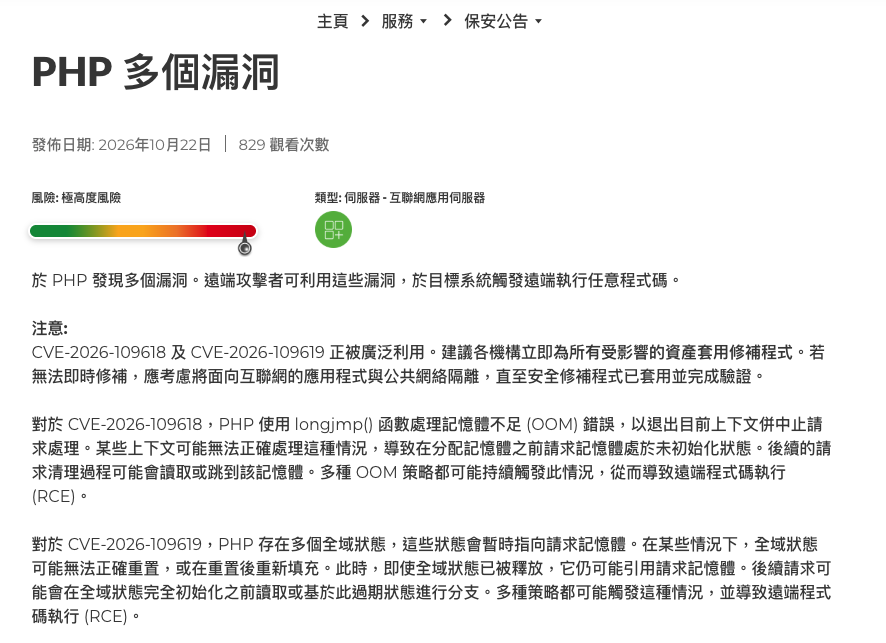
數字辦呼籲公眾及機構立即為所有受影響的系統安裝修補程式。香港網絡安全事故協調中心(HKCERT)今日已向公眾發布保安公告及公報,提醒企業必須即時檢視及修補使用 PHP 的系統。有需要的使用者可經電郵(hkcert@hkcert.org)、電話(8105 6060)或 HKCERT 網上表格尋求協助。

香港網絡安全事故協調中心對這次 PHP 漏洞發出最高級別的風險警告。

漏洞背景

是次事件的源頭為兩項代號「PHP2Shell」的極嚴重遠端程式碼執行漏洞 CVE-2026-109618 及 CVE-2026-109619,CVSS v4.0 風險評分均達 9.2 分。攻擊者在特定條件下毋須登入網站,便可能遠端執行惡意程式碼,甚至控制伺服器。

由於漏洞存在於 PHP 核心,而非個別網站外掛程式,單靠更新 WordPress 或停用插件並不能解決問題;WordPress、Drupal、Joomla 等大量以 PHP 執行的網站系統均受影響。PHP 開發團隊已於 10 月 21 日發布緊急安全更新,官方並明確指出,沒有任何已知臨時措施能完整取代安全更新。

數字辦是次要求「未修補即離線或隔離」,與業界建議的應變方向一致。香港資訊科技商會榮譽會長方保僑早前亦表示,若網站架構複雜、短時間內無法升級,最安全的做法是果斷將網站暫時離線或切換至維護模式,待徹底解決漏洞後才重新開放。

資料來源

【場料】iPhone Duo 明發售出貨排到明年 18 Pro 現貨充足即日可拎

iPhone Duo 明發售出貨排到明年 18 Pro 現貨充足即日可拎

備受矚目的 Apple 旗下首款摺疊螢幕手機 iPhone Duo 即將在明日正式開售,讓許多急不可待的果迷終於有機會親身感受這款全新產品。雖然先前市場上曾有傳聞指生產線產能得以提升,新機的出貨時間有望提早,但從實際訂購狀況來看,供應緊張的情況似乎並未得到實質緩解。

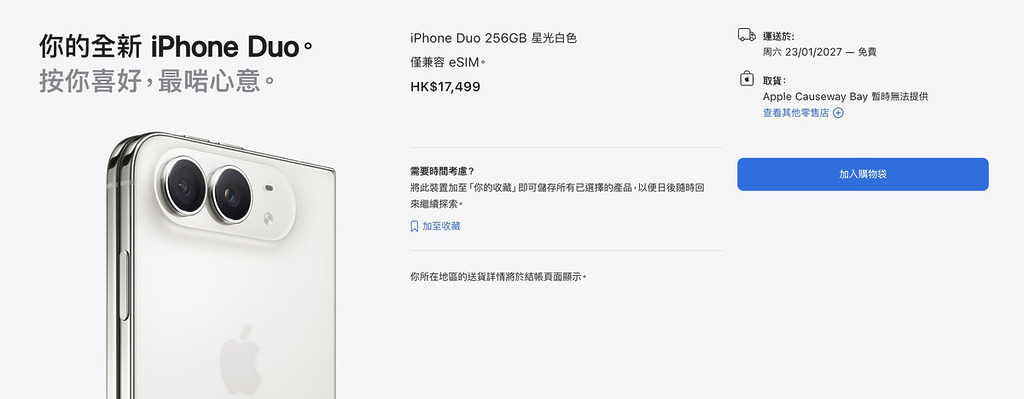
現時訂購 iPhone Duo 排到 2027 年 1 月 23 日或更後的時間。

如果在開售前夕登入 Apple Store 香港官方網站查詢預售資訊,無論選擇星光白還是夜空色,亦或是由最低的 256GB 到最高 2TB 四種不同儲存容量,頁面顯示的出貨日期依然全部排到 2027 年 1 月 23 日或更後的時間。這意味著傳聞中的產能改善並未反映在官方渠道上,想要以官方原價購買淨機的消費者,恐怕必須抱持長期等待的心態。

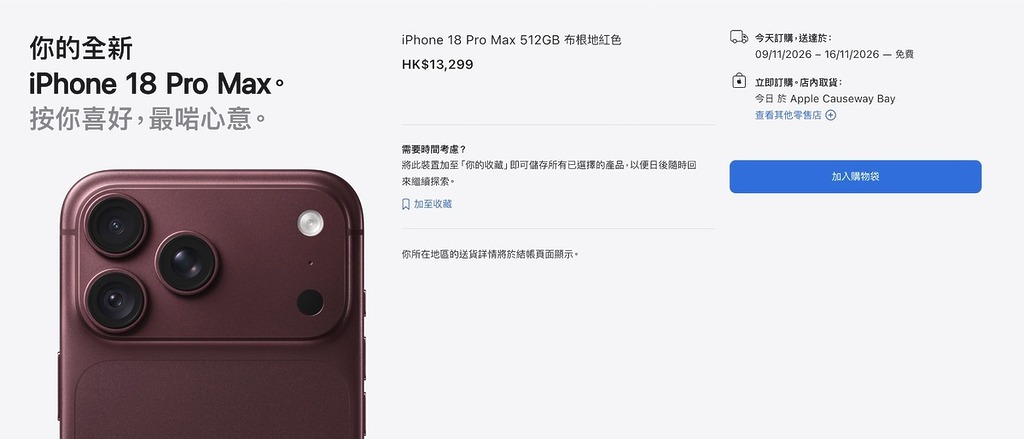
同期的 iPhone 18 Pro 與 18 Pro Max 系列在現貨供應上則顯得從容許多。

與此同時,同期的 iPhone 18 Pro 與 18 Pro Max 系列在現貨供應上則顯得從容許多。以熱門的布根地紅配色為例,目前下單後基本上都能在當天直接前往 Apple Store 實體店提貨,僅有 1TB 容量的 iPhone 18 Pro Max 暫時缺貨。若是選擇冰川色等其他配色,即便是 1TB 的高配版本同樣備貨充足,毋須等待即可順利入手。

現時網上評測對新機的整體操作體驗評價正面。

針對 iPhone Duo 的首波解禁評測已於各大網絡平台陸續釋出。從多位知名科技創作者的實測反饋來看,新機在整體操作體驗上獲得相當高的評價。例如極窄的外螢幕邊框設計、大幅消減的主螢幕摺痕,以及螢幕展開時流暢的無縫介面動畫,都展現出極強的蘋果風格,加上頂級的效能與續航表現,確實展現了品牌在摺疊裝置上的設計功力。

不過這款新機也並非沒有缺點。不少評測指出了產品的幾個短板,包括僅配備雙鏡頭模組,使拍攝能力無法比擬 iPhone 18 Pro 系列;採用鈦合金機身後重達 254 公克,拿在手中頗具份量;散熱面積相較於 Pro Max 機型偏小,導致高負載運行遊戲時溫度較為明顯。此外,部分應用程式目前仍未完成螢幕適配,開啟時會出現較厚的黑邊。所幸軟體層面的問題,預計在後續 iOS 更新推送後便能獲得相應改善。

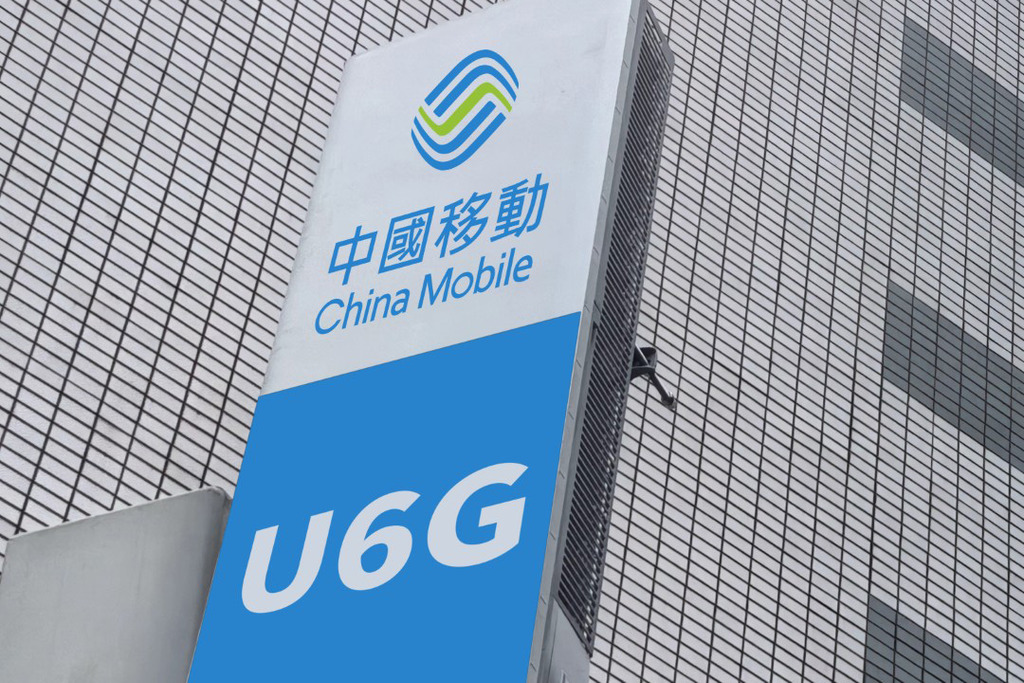
CMHK 實現全港首個 U6G 網絡!旺角完成測試下載速突破 3Gbps 率先備戰 6G 世代

中國移動香港(CMHK)宣佈成功建成全港首個 U6G(Upper 6GHz)網絡,並已於旺角旗艦店順利完成網絡測試及驗證。此舉標誌著香港在推進 Upper 6GHz 頻段流動網絡應用上邁出關鍵一步,不僅為現有 5G-A(5G-Advanced)網絡大幅擴容,更為未來的 6G 商用發展奠定堅實基礎。
實測下載達 3Gbps 以上!預備 AI 與智慧設備爆發

U6GHz 頻段具備「連續大頻寬」的極佳特性。CMHK 此次將新增的 U6GHz 頻譜與現有頻段結合,透過頻譜聚合(Carrier Aggregation)技術,實測下載速率成功突破 3Gbps。

隨著智慧眼鏡、AI 機械人及沉浸式互動設備日益普及,市場對高頻寬與低延遲數據傳輸的需求大幅遞增。CMHK 表示,U6GHz 網絡將與智算服務協同發展,除了能改善旺角等超高流量繁忙區域的網絡體驗外,亦能為未來 AI 影像分析及工業自動化等應用提供強大支撐。

香港完成 6/7GHz 頻譜拍賣 高、中、低頻全方位補齊

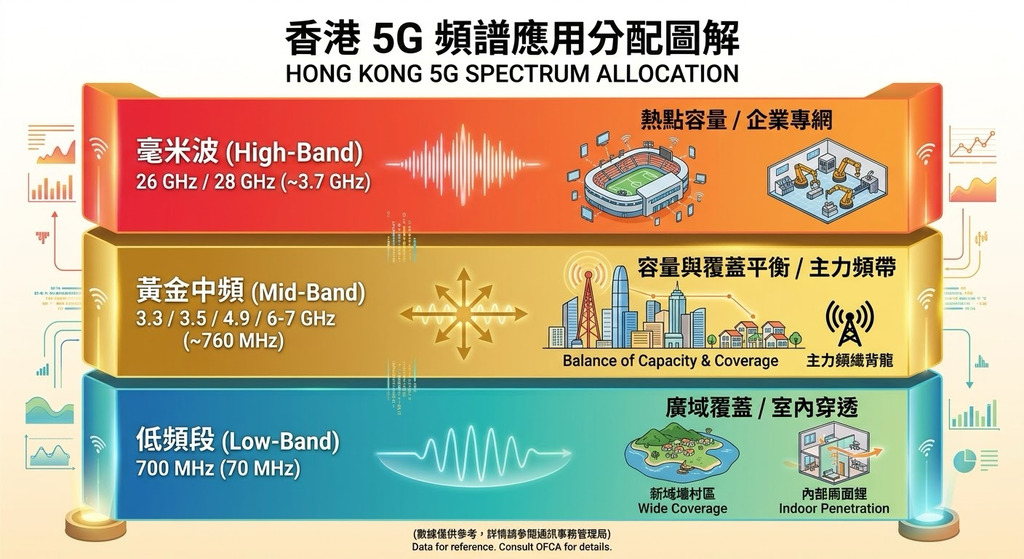
香港早於 2024 年底完成 6/7GHz 頻譜拍賣,成為全球首個拍賣該頻帶供公共流動服務使用的地區,而 CMHK 當時成功投得 100MHz 的連續頻譜。隨著 U6G 網絡正式落地驗證,香港目前的 5G 頻譜佈局與分工已形成極為完善的「高、中、低」三層結構:

  • 低頻段 (Low-Band | 700 MHz):廣域覆蓋與深層穿透
    特點與應用:主要用於鄉郊、偏遠離島及海域的訊號覆蓋,並提供強勁的室內死角穿透力。
  • 中頻段 (Mid-Band / Sub-6GHz | 3.3GHz – 4.9GHz):5G 容量核心
    特點與應用:包含 3.5GHz「黃金頻段」及專供室內擴容的 3.3GHz。過去大埔及赤柱等地的「3.5GHz 限制區」問題已隨衛星站搬遷完全解決,實現全港無縫覆蓋。
  • 新增中高頻 (Upper 6GHz / 6-7GHz | ~100MHz+ 連續頻寬):5G-A 與 6G 銜接橋樑
    特點與應用:即本次 CMHK 採用的關鍵頻段。此頻段兼具大頻寬與相對良好的覆蓋能力,能有效紓緩人口密集區的網絡壅塞,是走向 6G 的核心過渡頻譜。
  • 高頻段 (High-Band / 毫米波 | 26 GHz / 28 GHz):極速專網與熱點
    特點與應用:提供高達 3.7GHz 的超大頻寬,專為大型場館(如體育館、展覽中心)及企業專網(智慧港口、智慧工廠)提供超低延遲連接。

背景資料:5G 頻譜分配架構

香港的 5G 頻譜應用與分配採用了高、中、低頻段組合(High, Mid, Low-band spectrum)的策略,兼顧廣域覆蓋、深度穿透與高頻寬傳輸。截至目前,香港 5G 用戶數已大幅成長,人口覆蓋率達 99% 以上。

香港通訊事務管理局(OFCA)採用的 5G 頻譜主要分為以下三個核心層級:

1. 低頻段(Low-band):700 MHz

  • 分配方式:拍賣指配(70 MHz)。
  • 應用重點:
    廣域覆蓋:極強的電波穿透能力,主要用於補足偏遠地區(新界北部、離島、山區)及海岸海域的 5G 訊號。
    深層穿透:解決高密度住宅區與室內死角。

2. 中頻段(Mid-band / Sub-6GHz)—— 5G 服務主力

  • 主要頻段:
    3.5 GHz(黃金頻段,200 MHz):全港廣泛覆蓋與高容量傳輸的核心。
    3.3 GHz(100 MHz):限室內使用,專門強化商場、港鐵站、商廈等室內容量。
    4.9 GHz(160 MHz):補充容量,並用於避開早期限制區。
    6/7 GHz(6425–7125 MHz):新增拍賣頻譜(約 300–400 MHz),大幅擴充容量以應付持續增長的流量需求。
  • 應用重點:承載商業區、住宅區、港鐵沿線等主要人口密集區域的每日語音與高速數據流量。

3. 高頻段 / 毫米波(High-band / mmWave):26 GHz & 28 GHz

  • 分配方式:行政指配(共提供約 3,700 MHz 超大頻寬)。
  • 應用重點:
    極高速度與極低延遲:適合大型活動場所、體育館、展覽中心等高密度超高流量熱點。
    企業專用網絡(Private 5G):供智慧工廠、智慧港口、醫療院所等特定區域部署獨立專網。

「3.5 GHz 限制區」的轉化與解決

先前因大埔及赤柱設有衛星測控站,影響該區 3.5 GHz 頻譜的使用。電訊商早期透過重整 2.1 GHz 或採用 4.9 GHz 補足。隨著衛星站設施搬遷與屏蔽工程完成,限制地區已全面解禁,大埔及赤柱等地的 3.5 GHz 主力網絡已無縫串接。

技術中立與舊頻譜重整(Spectrum Refarming)

除了新增拍賣的 5G 頻譜外,通訊局實施「技術中立」原則,允許營辦商將原用於 2G/3G/4G 的頻譜(如 2.1 GHz、2.5/2.6 GHz、850 MHz 等)重整轉用為 5G。這使電訊商能更彈性地進行載波聚合(Carrier Aggregation),提升整體傳輸效能。

未來應用與趨勢

  1. 獨立組網(5G SA)與網絡切片(Network Slicing):網絡正全面向 SA(Standalone)架構演進,結合多頻段能力,可為智慧交通、智慧地盤、遠程醫療提供低延遲與專屬頻寬保障。
  2. 擴充中高頻資源:引進 6/7 GHz 頻帶拍賣,為即將到來的 5G-Advanced(5.5G)以及 AR/VR/元宇宙等高頻寬需求應用預作準備。